Zwischen Ihren Systemen und der Bedrohung.

Der Managed Service zwischen Ihrer Infrastruktur und den Cyberbedrohungen. Erkennung, Incident Response und Threat Intelligence, 24/7 betrieben.

Ein neuer Ansatz für das SOC

Cybersicherheit darf nicht nur grossen Organisationen vorbehalten sein.

Rempart ist das Managed SOC des CSIRT-Bereichs von SecuLabs. Eine souveräne Plattform, die Ihre Logs erfasst, bösartige Aktivitäten erkennt und unsere Expertinnen und Experten 24/7 mobilisiert, ohne von Dritten abhängig zu sein.

24/7
Kontinuierliche Überwachung durch menschliche Analystinnen und Analysten
~30
Tage von der Bestellung bis zur ersten Triage im Produktivbetrieb
0
Externe Cloud: Alles wird von SecuLabs in der Schweiz betrieben
10+
CSIRT-Fachleute, bei kritischen Vorfällen mobilisierbar

Von den Daten zur Sichtbarkeit

  1. Erfassung aus allen QuellenArbeitsplätze und Server per Agent, Netzwerk per Syslog, Cloud und Microsoft 365 per API.
  2. Zentrale SpeicherungDie Ereignisse werden normalisiert, aufbewahrt und stehen für Suche und Untersuchung bereit.
  3. Klare DarstellungDashboards und Suchen machen die Aktivität Ihrer IT lesbar, noch bevor die Erkennung einsetzt.

Der Lebenszyklus eines Ereignisses

Vom Eingang des Rohlogs bis zur Vorfallsmeldung ist jeder Schritt instrumentiert, um Nachvollziehbarkeit und Reaktionszeit zu gewährleisten.

  1. Erfassung

    Ihre Logs werden per Agent, Syslog oder API übernommen und in ein gemeinsames Schema normalisiert, bevor sie in Ihren Security Data Lake einfliessen.

  2. Erkennung

    Die Erkennungs-Engine fragt die Logs laufend ab und wendet die SecuLabs-Regeln an, die am MITRE-ATT&CK-Framework ausgerichtet sind.

  3. KI-Triage

    Die Triage per LLM & RAG reduziert Fehlalarme und liefert den Kontext Ihrer IT im Detail, für eine präzise Analyse.

  4. Untersuchung

    Unsere Analystinnen und Analysten bearbeiten die P1- und P2-Alarme, qualifizieren die bösartige Aktivität und benachrichtigen Sie, sobald ein Vorfall bestätigt ist.

In Rempart Detect inbegriffen

Über die Logs hinaus überwacht Detect Ihre Cloud-Dienste und die Gefährdung jedes Hosts durch bekannte Schwachstellen, ohne zusätzlichen Agenten oder Konnektor.

Schwachstellenmanagement, pro Host

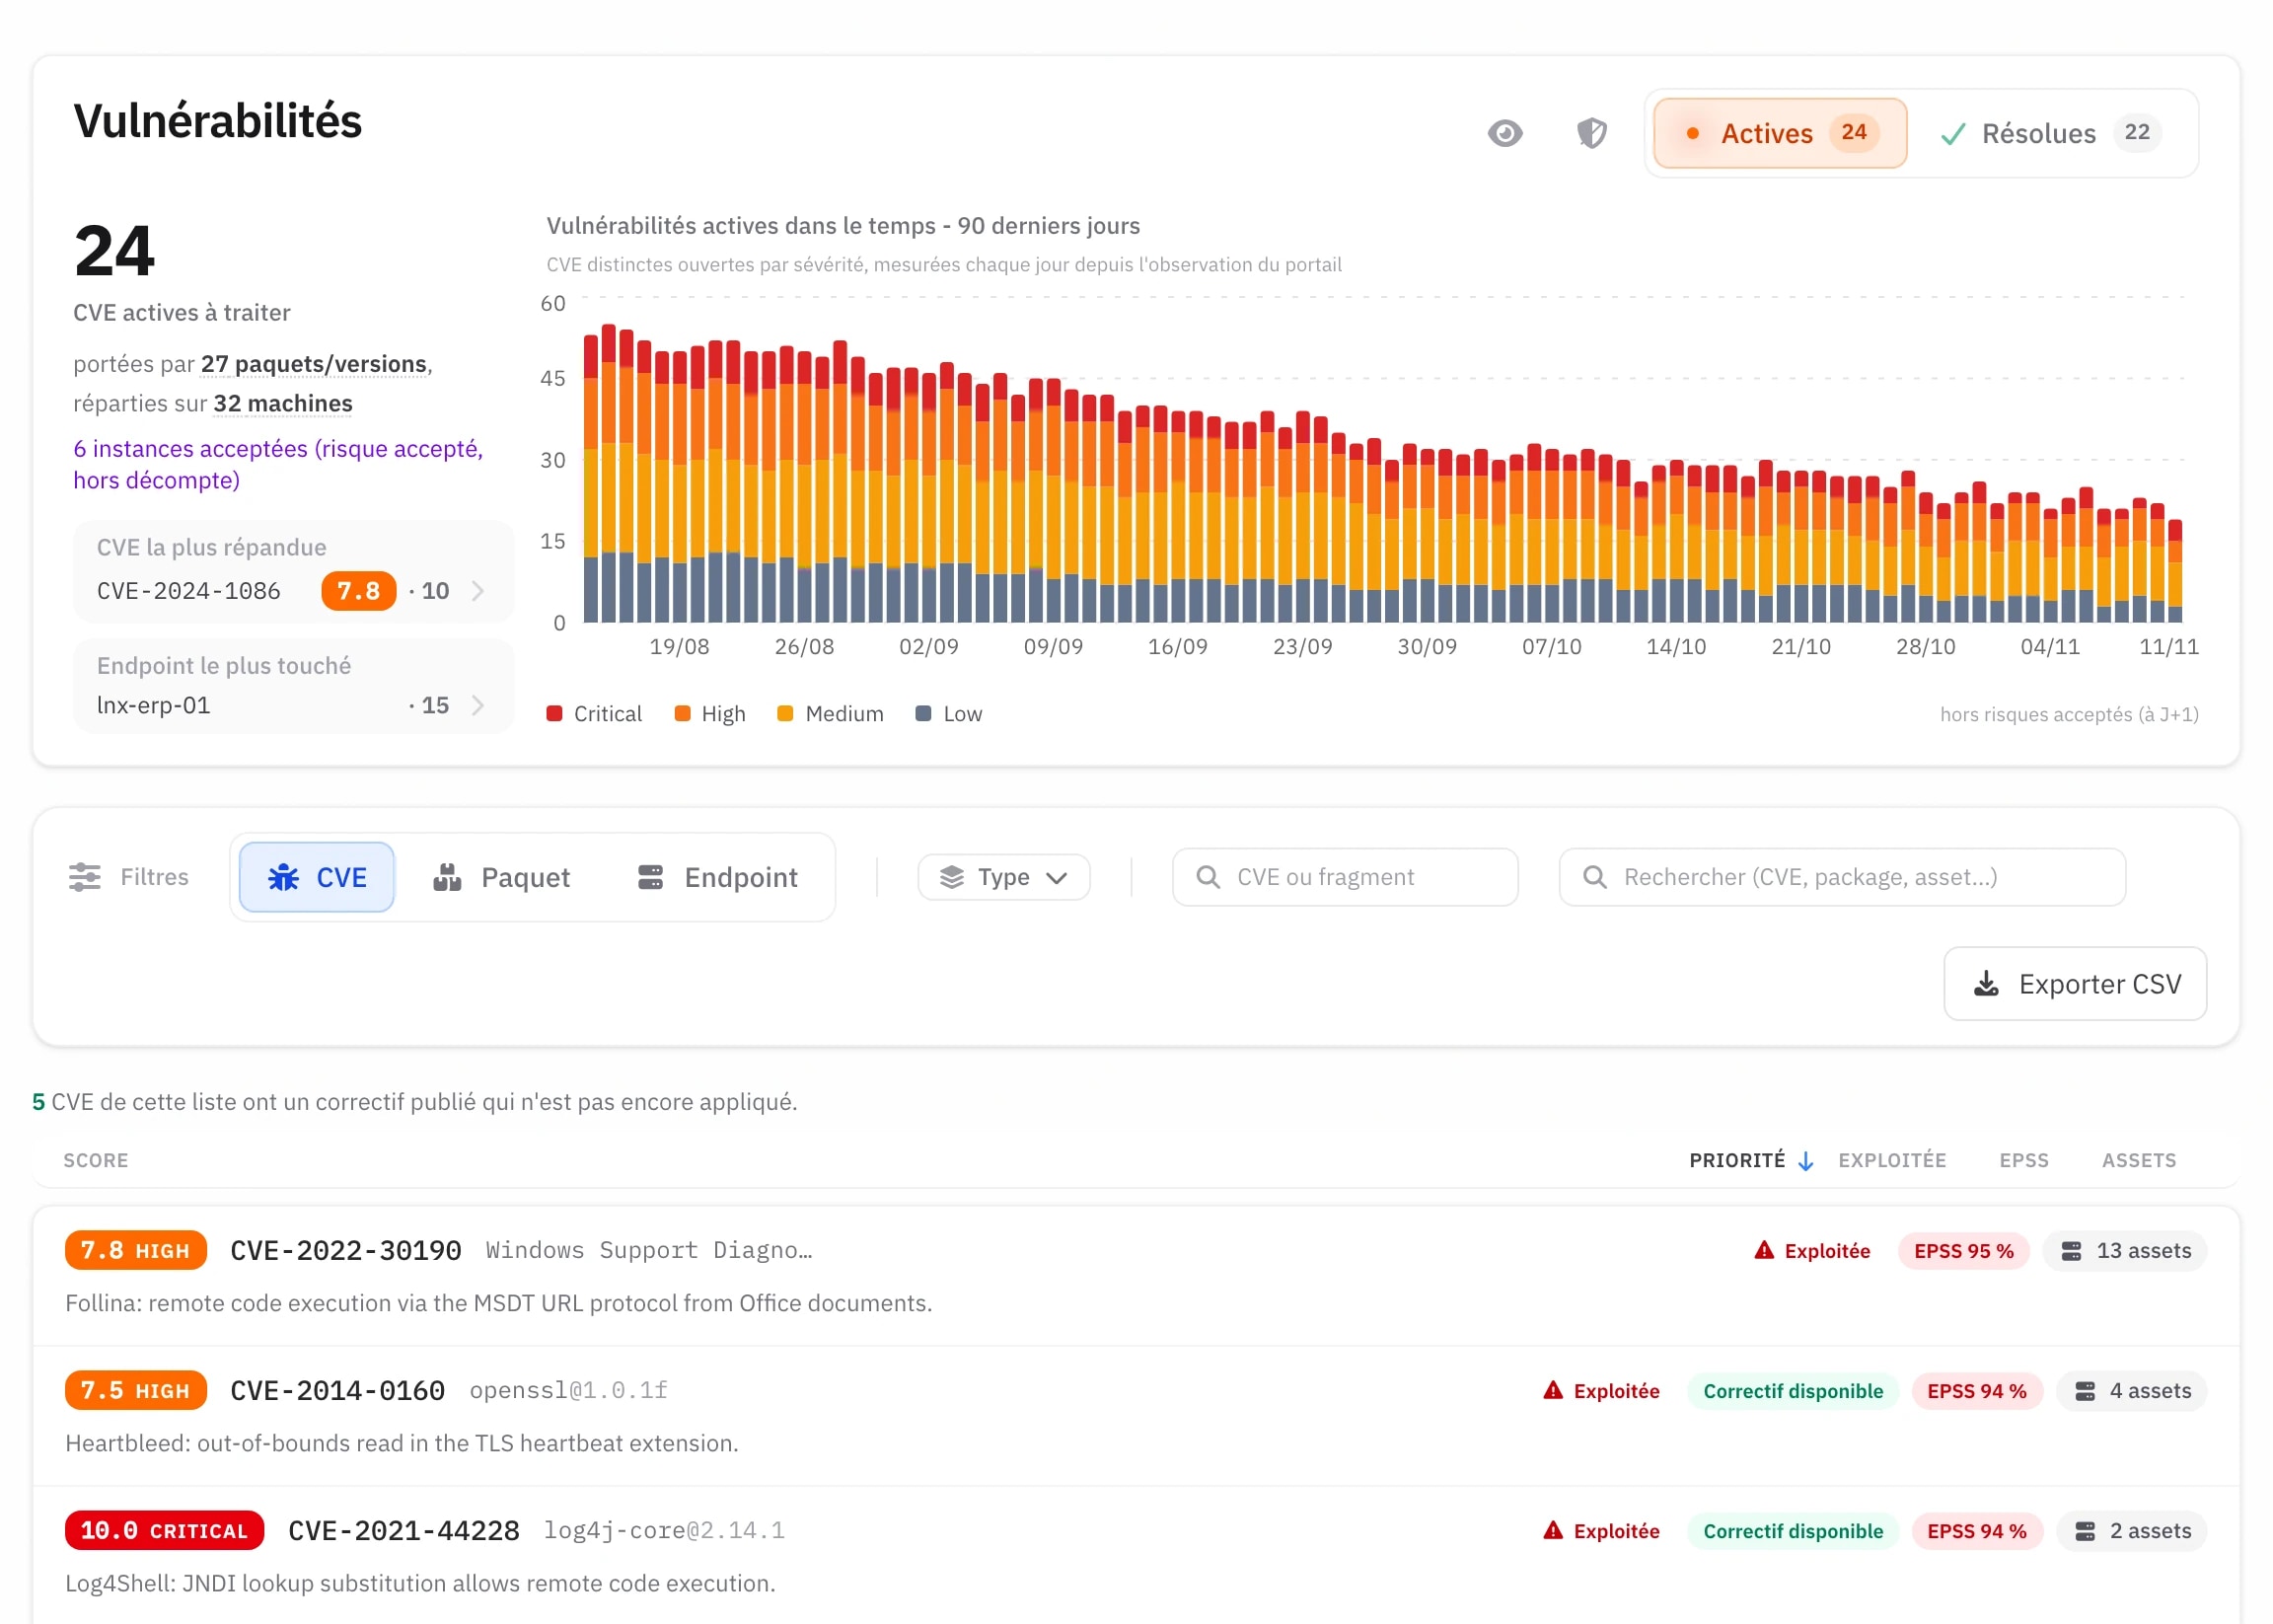
Der bereits für die Erfassung installierte Agent inventarisiert auch die auf jedem Host installierte Software und gleicht sie laufend mit bekannten Schwachstellen (CVE) ab: ein stets aktueller Stand, nach Kritikalität priorisiert, ohne zusätzlichen Agenten.
portail.rempart.ch/vulnerabilitiesDemonstrationsdaten
Schwachstellen-Ansicht des Rempart-Portals, mit Demonstrationsdaten: 24 aktive CVE auf 32 Geräten, ihre Entwicklung nach Schweregrad über 90 Tage, dann die priorisierte Liste mit bekannter Ausnutzung, EPSS-Score und verfügbarem Patch.

Microsoft 365 und Ihre Cloud-Dienste

Bei Cloud-Diensten stützt sich die Erfassung auf die sicheren APIs der Anbieter, ohne Zwischenkonnektor, der installiert oder gewartet werden müsste. Microsoft 365 ist das Paradebeispiel: E-Mail, Identitäten, Drittanwendungen und die Administration des Tenants werden überwacht.

Ihr Microsoft-365-Tenant

  • ExchangeE-Mail

  • SharePointTeamsDateien und Teams

  • Entra IDIdentitäten

  • Drittanwendungen

  • MicrosoftTenant-Administration

  • Microsoft DefenderDefender-Alarme

Ihre weiteren Cloud-Dienste

  • Ihr EDR

  • DMS & andere SaaS

Plug-&-Play-Bereitstellung

In 30 Tagen einsatzbereit, ohne Ihren Stack neu zu erfinden.

Vier Schritte, von unseren Teams getaktet. Sie müssen weder Tools kaufen noch ein Projekt steuern.

  1. Rahmen & Lieferung

    Festlegung der Beteiligten und Ansprechpersonen, Beginn der Bereitstellung der Lösung.

  2. Anbindung der Quellen

    Agenten auf Ihren Endpoints, Syslog & APIs für Ihre spezifischen Geräte. Die Erfassung beginnt. Erste Logs innert 48 Stunden übernommen.

  3. Qualifizierung & Tuning

    Unsere Analystinnen und Analysten kalibrieren die Regeln auf Ihren Kontext.

  4. Wechsel in den 24/7-Betrieb

    Das SOC geht in die aktive Überwachung über. Sie erhalten Ihre Zugänge zum Portal.

Expertentage sind im Angebot inbegriffen, in Ihrem Tempo abrufbar: Konfiguration von Geräten, Cyberberatung, wir stehen Ihnen zur Verfügung.

Geschlossener Kreislauf, in der Schweiz betrieben.

Wir haben uns entschieden, die Infrastruktur von Rempart selbst aufzubauen und zu betreiben, statt Kapazität bei einem Hyperscaler zu mieten. Keine Daten, die Sie uns anvertrauen, verlassen diesen Perimeter, und ein einziger Anbieter steht Ihnen gegenüber dafür ein.

Ihre Systeme

  • In der Schweiz gehostet

    Tier-3-Rechenzentrum in Genf, auf unserer eigenen Hardware, ohne externe Dritte.

  • Flexible Aufbewahrung

    Dauer abgestimmt auf Ihre regulatorischen Anforderungen und Ihre Bedürfnisse.

  • Lokale KI-Inferenz

    Open-Source-Modelle, lokal auf unseren eigenen GPUs ausgeführt, keine externe Cloud.

Hugo Bourget

Ein Schweizer KMU hat nicht unbedingt die personellen Mittel eines Grosskonzerns. Rempart gibt ihm die Sichtbarkeit eines strukturierten SOC, mit dem Team, das es tatsächlich hat.

Hugo BourgetTechnical Lead

Bereit, Rempart in Aktion zu sehen?

Sprechen wir über Ihre spezifischen Anforderungen und entwickeln wir gemeinsam eine Lösung, die zu Ihrem Kontext passt.