Entre vos systèmes et la menace.

Le service managé entre votre infrastructure et les cybermenaces. Détection, réponse à incident et threat intelligence, opérées 24/7.

Une nouvelle approche du SOC

La cybersécurité ne doit pas être réservée qu'aux grandes structures.

Rempart est le SOC managé du pôle CSIRT de SecuLabs. Une plateforme souveraine qui collecte vos logs, détecte les activités malveillantes et mobilise nos experts 24/7, sans dépendre d'aucun tiers.

24/7
Surveillance continue par des analystes humains
~30j
De la commande au premier triage en production
0
Cloud externe, tout est opéré par SecuLabs en Suisse
10+
Experts CSIRT mobilisables sur incident critique

De la donnée à la visibilité

  1. Collecte multi-sourceLes logs des postes et serveurs par agent, du réseau par Syslog, du cloud et de Microsoft 365 par API.
  2. Stockage centraliséLes événements sont normalisés, conservés et disponibles pour la recherche et l'investigation.
  3. Visualisation claireTableaux de bord et recherches rendent l'activité du SI lisible, avant même la détection.

Le cycle de vie d'un évènement

De l'arrivée du log brut à la notification d'incident, chaque étape est instrumentée pour garantir traçabilité et délai de réponse.

  1. Collecte

    Vos logs sont rapatriés via agent, Syslog ou API, puis normalisés dans un schéma commun avant d'alimenter votre Security Data Lake.

  2. Détection

    Le moteur de détection requête les logs en continu et applique les règles SecuLabs alignées sur le framework MITRE ATT&CK.

  3. Triage IA

    Le triage par LLM & RAG permet de réduire les faux positifs et restitue le contexte de votre SI dans les détails, pour une analyse fine.

  4. Investigation

    Nos analystes traitent les alertes P1 et P2, qualifient l'activité malicieuse, et vous notifient dès qu'un incident est confirmé.

Inclus dans Rempart Detect

Au-delà des logs, Detect surveille vos services cloud et l'exposition de chaque hôte aux vulnérabilités connues, sans agent ni connecteur supplémentaire.

Gestion des vulnérabilités, par hôte

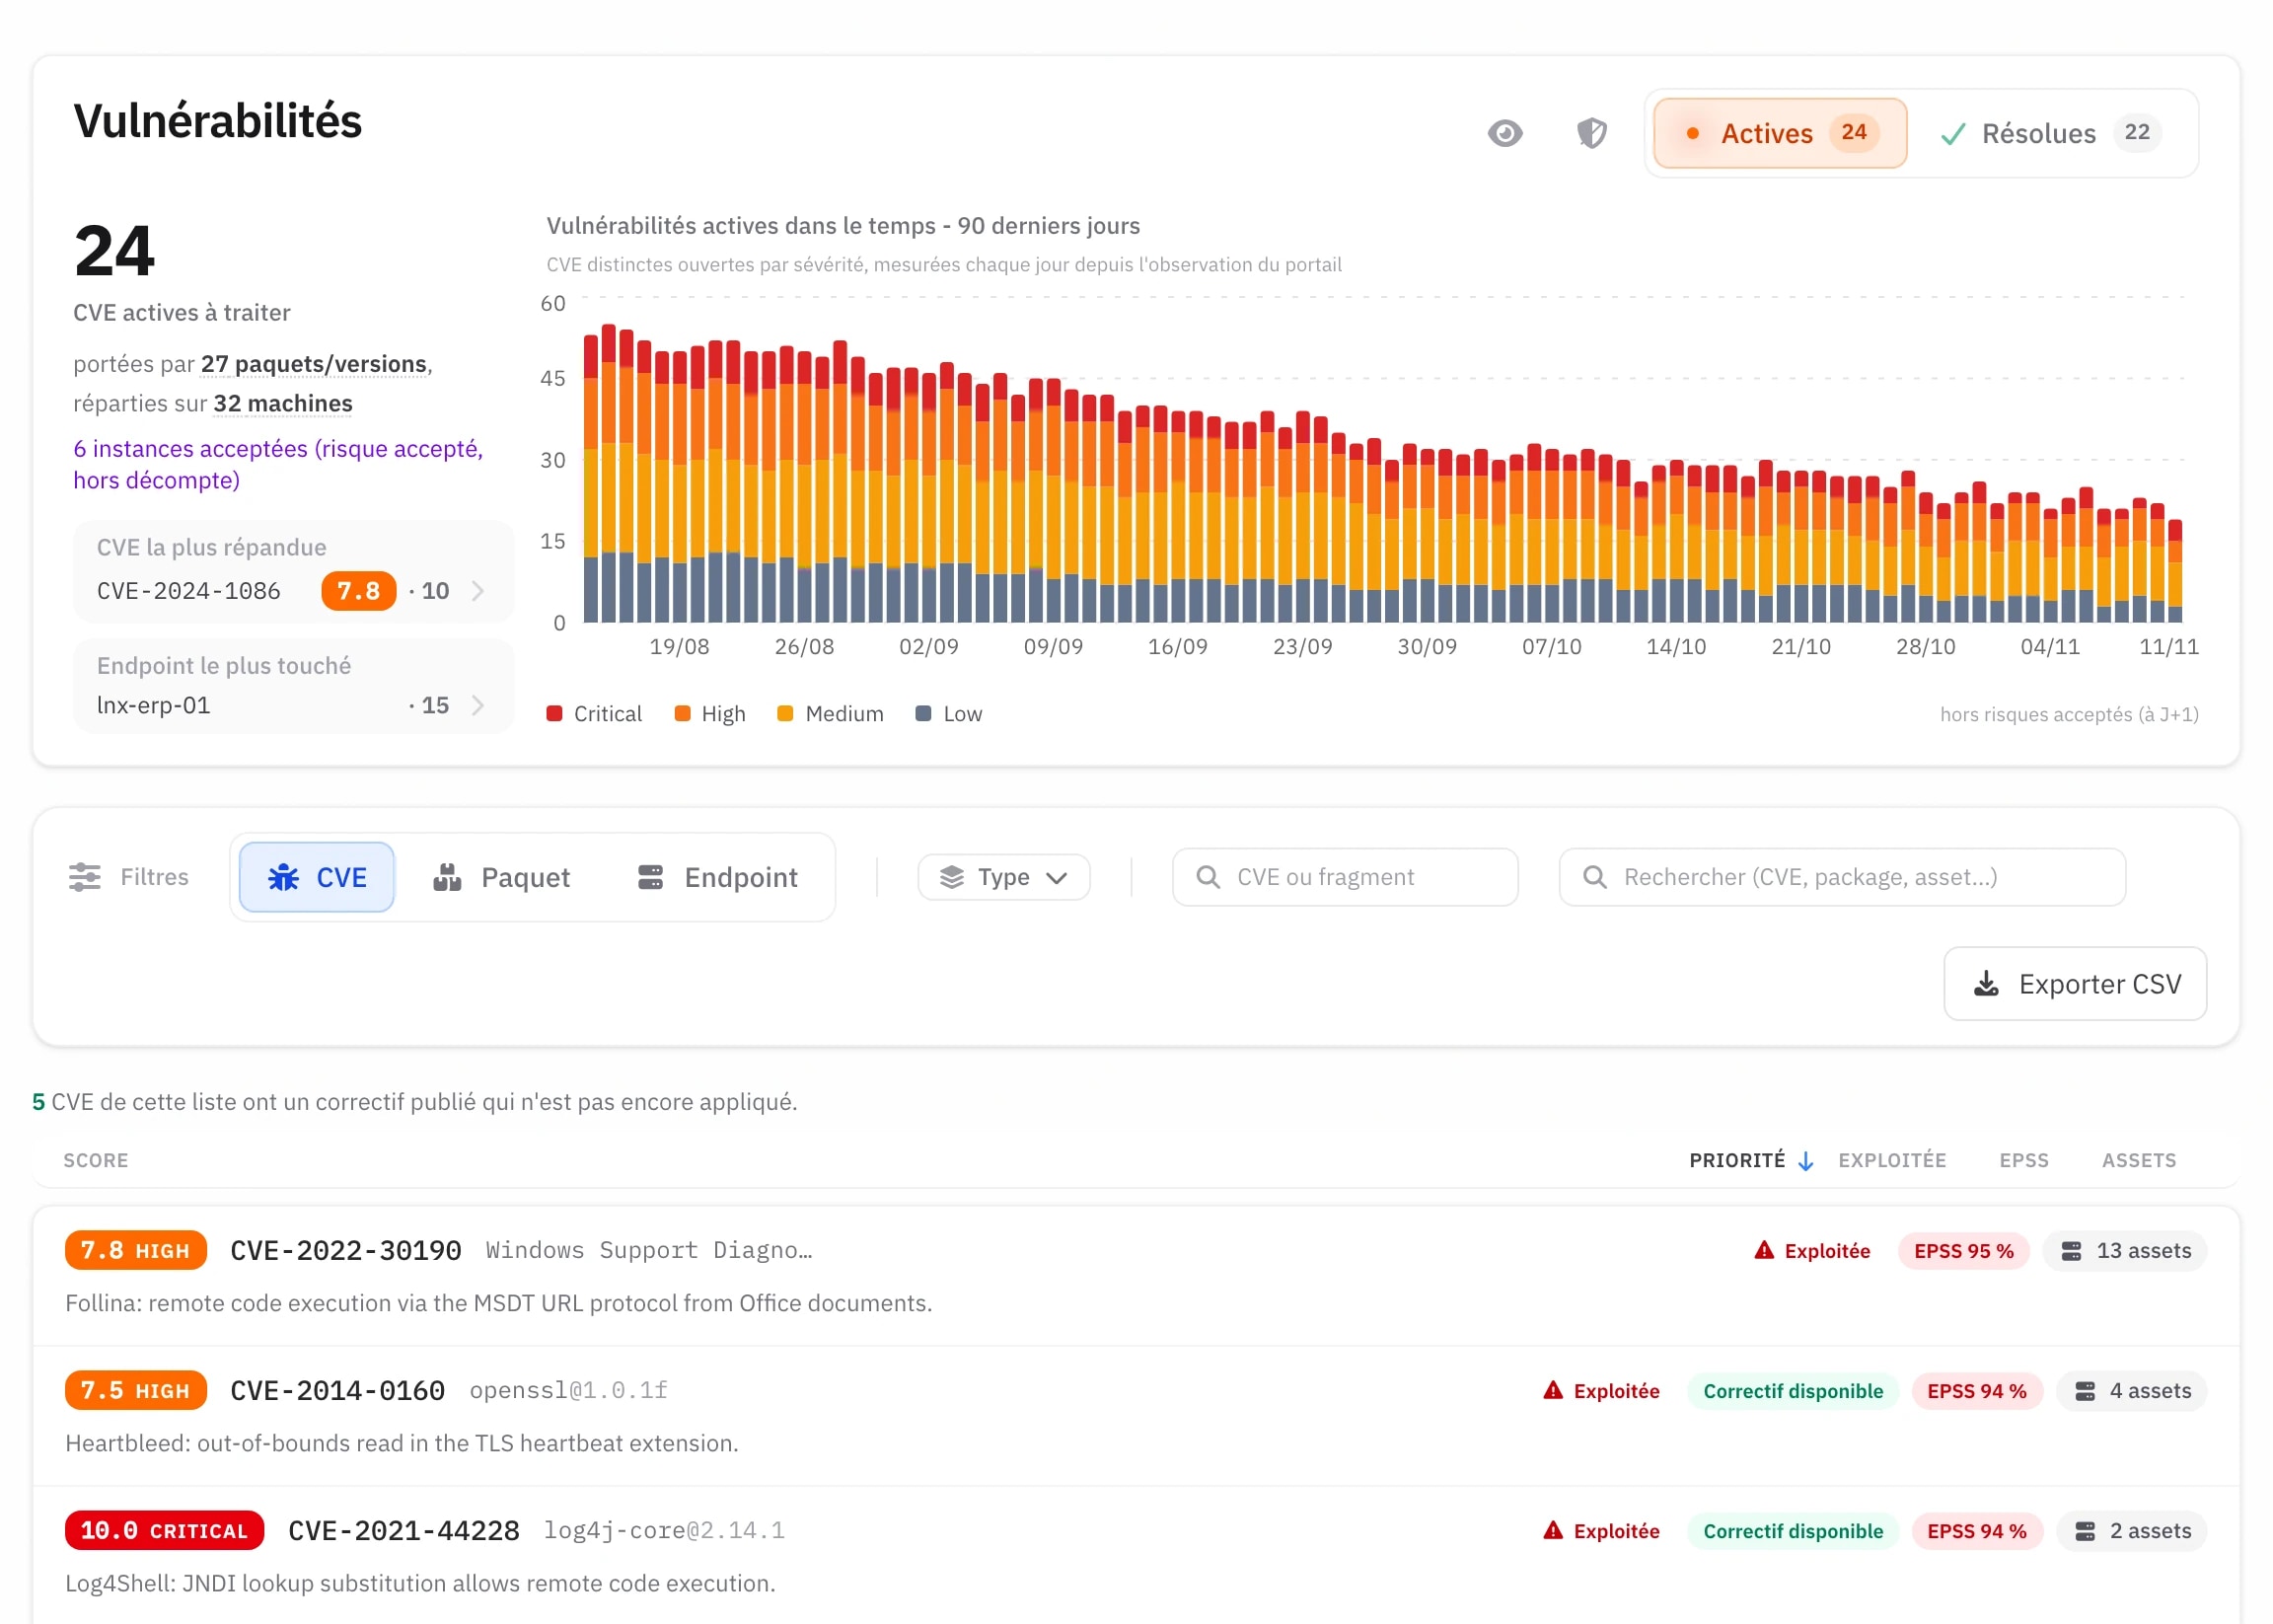
L'agent déjà déployé pour la collecte inventorie aussi les logiciels installés sur chaque hôte et les confronte en continu aux vulnérabilités connues (CVE) : un état toujours à jour, priorisé par criticité, sans agent supplémentaire.
portail.rempart.ch/vulnerabilitiesDonnées de démonstration
Vue Vulnérabilités du portail Rempart, sur des données de démonstration : 24 CVE actives sur 32 machines, leur évolution par sévérité sur 90 jours, puis la liste priorisée avec exploitation connue, score EPSS et correctif disponible.

Microsoft 365 et vos services cloud

Pour les services cloud, la collecte s'appuie sur les APIs sécurisées des fournisseurs, sans connecteur intermédiaire à déployer ni à maintenir. Microsoft 365 fait figure de cas d'école : sa messagerie, ses identités, ses applications tierces et l'administration du tenant sont surveillées.

Votre tenant Microsoft 365

  • ExchangeMessagerie

  • SharePointTeamsFichiers et Teams

  • Entra IDIdentités

  • Applications tierces

  • MicrosoftAdministration du tenant

  • Microsoft DefenderAlertes Defender

Vos autres services cloud

  • EDR en place

  • GED & autres SaaS

Déploiement plug & play

Opérationnel en 30 jours, sans réinventer votre stack.

Quatre étapes cadencées par nos équipes. Vous n'avez ni outillage à acheter ni projet à piloter.

  1. Cadrage & livraison

    Définition des acteurs et des points de contacts, début du déploiement de la solution.

  2. Branchement des sources

    Agents sur vos endpoints, Syslog & APIs pour vos équipements spécifiques. La collecte démarre. Premiers logs ingérés sous 48h.

  3. Qualification & tuning

    Nos analystes calibrent les règles à votre contexte.

  4. Bascule en production 24/7

    Le SOC bascule en surveillance active. Vous recevez vos accès au portail.

Des journées d'expertise incluses dans l'offre, mobilisables à votre rythme : configuration d'équipements, conseil cyber, nous sommes à votre service.

Circuit fermé, opéré en Suisse.

Nous avons choisi d'assembler et d'exploiter nous-mêmes l'infrastructure de Rempart plutôt que d'en louer la capacité chez un hyperscaler. Aucune donnée que vous nous confiez ne quitte ce périmètre, et un seul acteur en répond devant vous.

Vos systèmes

  • Hébergé en Suisse

    Datacenter Tier 3 à Genève, sur notre propre matériel, sans tiers externe.

  • Rétention flexible

    Durée alignée sur vos exigences réglementaires et vos besoins.

  • IA inférée localement

    Modèles open-source inférés sur nos GPU localement, aucun cloud externe.

Hugo Bourget

Une PME suisse n'a pas forcément les moyens humains d'un grand groupe. Rempart lui donne la visibilité d'un SOC structuré, avec l'équipe qu'elle a réellement.

Hugo BourgetTechnical Lead

Prêt à voir Rempart en action ?

Discutons de vos besoins spécifiques et construisons ensemble une solution adaptée à votre contexte.