Rempart Detect. Ihre Logs, Tag und Nacht gelesen.
Detect ist das erste Modul des Rempart-Service. Es schafft Sichtbarkeit darüber, was in Ihrer Umgebung geschieht, und erkennt bösartige Aktivitäten rund um die Uhr, 7 Tage die Woche.
Vier Kanäle in den Security Data Lake
Jede Quelle erreicht Rempart über den passenden Kanal: ein Agent auf Arbeitsplätzen und Servern, Syslog für die Netzwerkgeräte, die APIs der Anbieter für die Cloud und für Ihren Microsoft-365-Tenant.
Arbeitsplätze & Server
AgentAuf Ihren Windows-, Linux- und macOS-Endpoints wird ein Agent installiert, der automatisch für die Erfassung der System- und Anwendungslogs konfiguriert ist.
Weitere Geräte
SyslogDas herstellerunabhängige Syslog-Protokoll übernimmt und normalisiert die Datenströme von Netzwerkgeräten (VPN, Router, Firewalls), Druckern, IoT-Geräten und allen kompatiblen Geräten.
Cloud-Dienste
APICloud-Umgebungen werden über die sicheren APIs der Anbieter übernommen: bestehendes EDR, DMS-Systeme usw.
Microsoft 365 & Entra ID
Microsoft-APIE-Mail, Identitäten, Anwendungen und Administration Ihres Tenants, über die Microsoft-APIs gelesen.
Security Data Lake
Erkennungs-Engine
Ein nativer Agent für jedes Betriebssystem
Keine plattformübergreifende Abstraktionsschicht: Jedes Betriebssystem hat seinen eigenen Agenten, zugeschnitten auf die ihm eigenen Ereignisse und Telemetrie-APIs.
Der Footprint bleibt gering und die Erfassung lückenlos, wo es darauf ankommt: Prozesse, Dateien, Netzwerk und Sicherheitslogs.
Die Agenten werden Ihnen einsatzbereit geliefert, zur Verteilung mit Ihren gewohnten Tools für die Geräteverwaltung, ohne manuelle Konfiguration.
Alle Architekturenx86_64aarch64arm64armhfi386powerpcintel64
Ihre Geräte, ohne Agent
Die Erfassung ausserhalb der Endpoints folgt einem einfachen Prinzip: Ihre Quellen senden ihre Datenströme ausgehend an Rempart, nie umgekehrt. Keine eingehende Regel, die zu Ihrer Infrastruktur geöffnet werden müsste.
Syslog ist ein universelles Protokoll
Jedes Netzwerkgerät, Peripheriegerät oder vernetzte Objekt, das Syslog spricht, kann Rempart Detect speisen. Es genügt, den Versand der Datenströme an die IP-Adresse Ihrer Rempart-Appliance zu konfigurieren. Erfassung, Normalisierung und Korrelation erfolgen auf der Plattform.
Ihr Netzwerk
VPN · Router · Firewalls
Netzwerkgeräte und LAN-interne Geräte: VPN, Router, Switches, Perimeter- und interne Firewalls.
Drucker & MFP
Netzwerk- und Multifunktionsdrucker, die das Syslog-Protokoll unterstützen, in Überwachungskonzepten oft vergessen.
IoT- & Industriegeräte
Controller, Sensoren und weitere vernetzte Geräte, die einen Syslog-Stream liefern, auch in OT-Segmenten.
Jedes kompatible Gerät
Jedes andere Gerät und jeder Dienst, der dieses Protokoll unterstützt, lässt sich ohne spezifische Entwicklung übernehmen und normalisieren.
Syslog, ausgehend
Keine Inbound-Regel
Syslog, ausgehend
Keine Inbound-Regel
Cloud-Dienste, allen voran Microsoft 365, werden über ihre offiziellen APIs angebunden, ohne Appliance. Was Rempart in Microsoft 365 liest
Erkennung
Über alles, was in Ihrer Umgebung geschieht: Arbeitsplätze, Server, Netzwerk und Cloud.
Eine Schwachstellenbasis, die jedes Jahr wächst
Ihre Systeme werden laufend mit allen veröffentlichten Schwachstellen abgeglichen, über alle Distributionen und Ökosysteme hinweg. Das Portal behält nur jene, die Ihre Hosts betreffen.
- 400’000+
- Erfasste CVE
- 180’000+
- Abgedeckte Produkte
- 16 Millionen+
- Betroffene Pakete
CVE nach Quelle · indikative Verteilung
CVE pro Jahr · weltweit publiziert
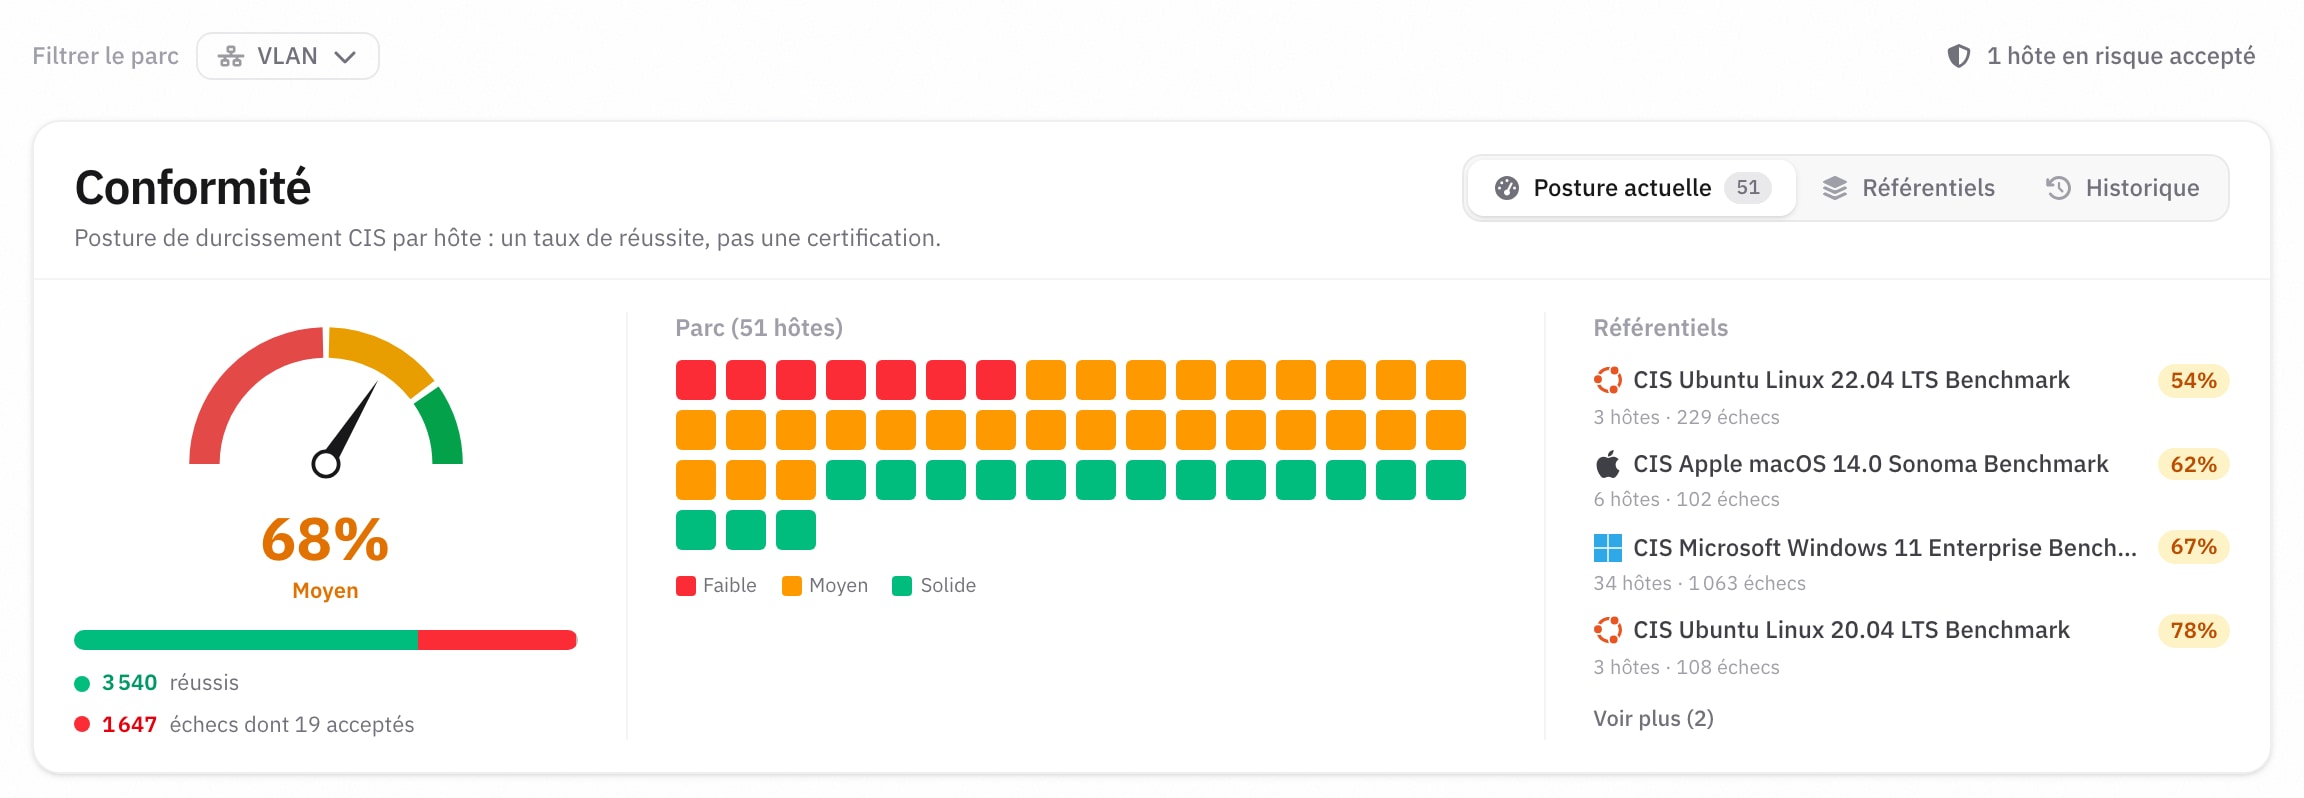
Die Härtung jedes Geräts messen
Derselbe Agent prüft jeden Host gegen den CIS-Benchmark seines Systems, Windows, macOS oder Linux, und leitet daraus eine Erfolgsquote ab. Sie sehen die Sicherheitslage des gesamten Geräteparks, jeden angewandten Benchmark und, Gerät für Gerät, die nicht bestandenen Kontrollen.
Eine bewusste Abweichung wird im Portal als akzeptiertes Risiko deklariert: Sie bleibt dokumentiert, fällt aber aus der Zählung, damit der Score misst, was noch zu beheben ist.
Von der Erkennung zur Reaktion
Der für die Erfassung installierte Agent kann auf dem Host auch Reaktionsmassnahmen ausführen: eine Adresse blockieren, einen Arbeitsplatz vom Netzwerk isolieren oder ein Konto deaktivieren. Es ist keine zusätzliche Komponente nötig, und diese Massnahmen laufen neben Ihrem Antivirus oder EDR, statt sie zu ersetzen.
- 1
Automatisch
Durch eine Regel ausgelöst
Bestimmte Erkennungsregeln lösen eine sofortige Aktion aus, gemäss der mit Ihnen festgelegten Richtlinie.
Auslöser
SSH-Brute-Force, 47 Fehlversuche von derselben Quelle
Aktion
Blockierung der Quelle
Ergebnis
Quelle blockiert · reversibel · protokolliert
- 2
Auf Anfrage
Vom Analyseteam ausgelöst
Vom Portal aus lösen die Analystinnen und Analysten eine gezielte Aktion auf einem bestimmten Host aus.
Auslöser
Verdächtiger Prozess auf einem Arbeitsplatz erkannt
Aktion
Netzwerkisolation des Hosts
Ergebnis
Host isoliert · Untersuchung läuft
- 3
CSIRT-Team
Erste Stufe in Rempart Detect inbegriffen
Mit dem Abonnement von Rempart Detect ist ein erstes Incident-Response-Paket inbegriffen: Es deckt die Analyse von und die Reaktion auf P1- und P2-Ereignisse ab.
Auslöser
Vom Analyseteam bestätigter P1- oder P2-Vorfall
Aktion
Analyse und Reaktion durch die Fachleute von SecuLabs
Ergebnis
Remediation und Rückkehr zum Normalbetrieb
KI im Dienst des SOC
Unser Team von Data Scientists stellt künstliche Intelligenz ins Zentrum des Dispositivs, mit drei konkreten Zielen, die auf jeden Alarm angewandt werden, bevor er das Analyseteam erreicht.
Eine Backup-Richtlinie um 23 Uhr?Die KI wird es wissen.
Ihr Batch von Windows-KBs am 15. des Monats?Die KI wird auch das wissen.
- 1
Klassifizierung
Die Alarme werden qualifiziert und nach Kritikalität priorisiert, damit sich die Anstrengungen auf die wirklich kritischen Vorfälle konzentrieren.
- 2
Weniger Fehlalarme
Das Rauschen wird ausgefiltert, bevor es Sie erreicht: Nur die Alarme, die zählen, kommen bei Ihnen an.
- 3
Voller Kontext Ihrer IT
Die KI berücksichtigt Ihre Umgebung und deren Gewohnheiten, um das Ungewöhnliche von der Routine zu unterscheiden.
Erkennung nach MITRE ATT&CK
MITRE ATT&CK ist das weltweite Referenzmodell, das die von Angreifern tatsächlich eingesetzten Taktiken und Techniken katalogisiert. Die gesamte Erkennung von Rempart richtet sich danach aus.
Basierend auf dem Verhalten von Angreifern
Die Erkennung zielt auf reale Angriffstechniken, nicht nur auf bekannte Signaturen.
Jeder Alarm im Kontext
Jeder Alarm wird einer Taktik und einer Technik zugeordnet: Ihre Teams wissen sofort, wo der Angreifer steht.
Eine messbare und prüfbare Abdeckung
Die Abdeckung wird Taktik für Taktik abgebildet, mit einem überprüfbaren Befund statt eines Marketingversprechens.
Weiter erkunden
Interesse an dieser Leistung?
Sprechen wir über Ihre spezifischen Bedürfnisse und entwickeln wir gemeinsam eine Lösung, die zu Ihrem Kontext passt.