Cybersicherheit wird vor Ihren Mitarbeitenden lebendig
Phishing, Passwörter, öffentliches WLAN oder Schadsoftware: ein interaktiver, für alle verständlicher Anlass, um Bedrohungen zu erkennen, häufige Fehler zu vermeiden und in Risikosituationen wirksam zu reagieren.
- Referenzformat, inklusive Fragen
- 2 Stunden
- Szenarien und Botschaften angepasst
- 100 % anpassbar
- Keine technischen Voraussetzungen
- Alle Profile
- Empfohlen für optimale Interaktion
- ≈ 20 Teilnehmende
Cybersicherheit bleibt besser hängen, wenn man sie kommen sieht.
Ein Phishing-Versuch wirkt im Nachhinein oft offensichtlich. Ein Passwort scheint stark genug, bis man es fallen sieht. Ein öffentliches WLAN wirkt harmlos, bis die Daten vor den Augen des Publikums zu fliessen beginnen.
Unsere Sensibilisierungen machen Bedrohungen sichtbar. Jedes Szenario wird zuerst aus Sicht des Angreifers und dann aus Sicht des Opfers gezeigt, um zu verstehen, wie der Vorfall entsteht, welche Folgen er haben kann und vor allem, wie er sich vermeiden lässt.
- 1 · Sehen
- Der Angriff wird lebendigEine live durchgeführte Demonstration macht das Risiko unmittelbar, konkret und ohne Fachjargon verständlich.
- 2 · Verstehen
- Der Mechanismus wird klarDie Referierenden erklären, was der Angreifer sieht, was das Opfer erleidet und warum der Angriff funktionieren kann.
- 3 · Reagieren
- Der richtige Reflex sitztJede Demonstration endet mit einfachen Handgriffen, die sofort im Beruf wie im Privatleben anwendbar sind.
Was Ihre Mitarbeitenden wirklich sehen können
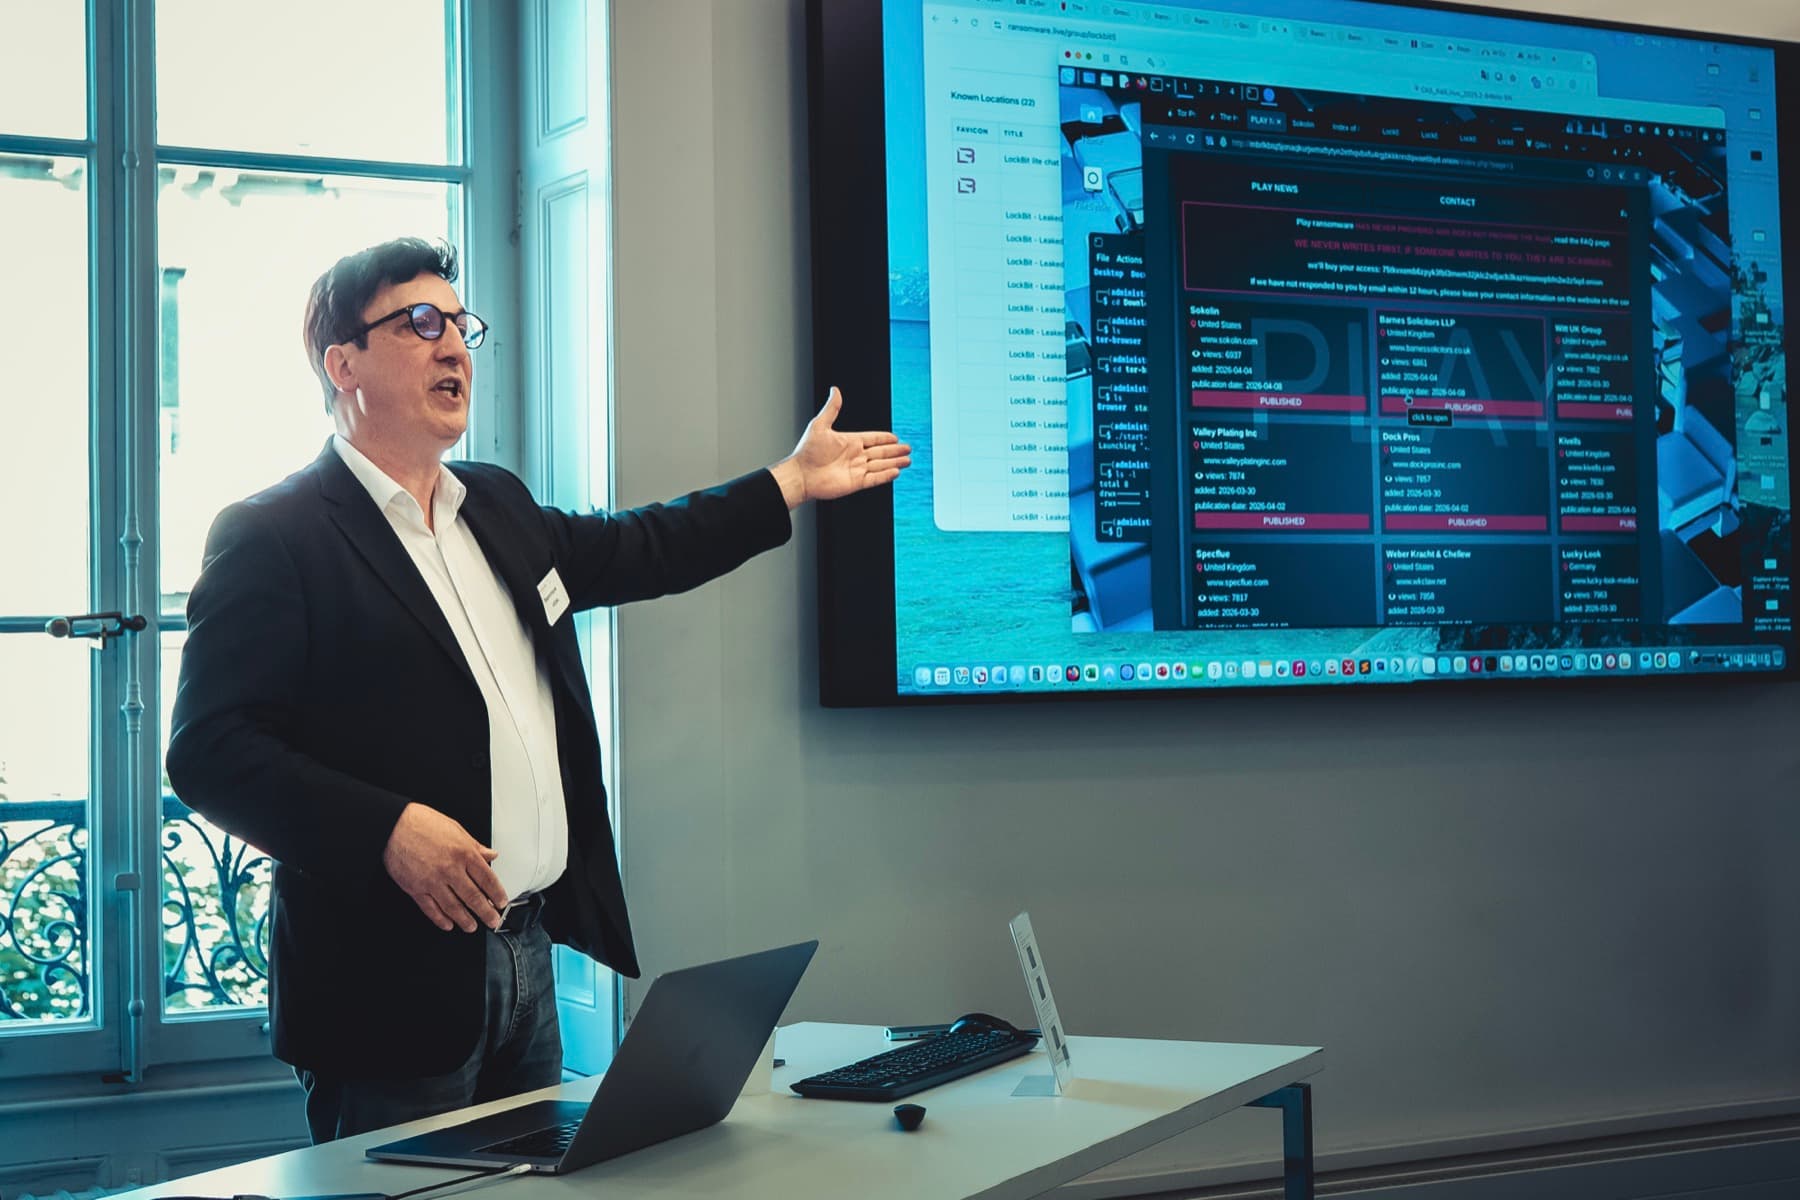
Die Demonstrationen machen oft abstrakte Risiken zu konkreten Situationen. Sie werden aus Sicht des Angreifers und des Opfers erklärt, ohne dass das Publikum selbst Tools bedienen muss.
Identität
Ein Passwort unter Angriff
Verstehen, warum Länge, Einmaligkeit und Multi-Faktor-Authentifizierung die Widerstandskraft eines Kontos grundlegend verändern.
Phishing
Eine Täuschung, Schritt für Schritt zerlegt
Beobachten, wie eine glaubwürdige Anfrage vorbereitet wird, und lernen, schwache Signale zu erkennen, bevor man klickt oder antwortet.
Arbeitsplatz
Ein kompromittierter Computer
Sichtbar machen, was eine schädliche Datei, ein Keylogger oder ein unkontrolliertes Peripheriegerät mit Daten und Zugriffen anrichtet.
Mobilität
Eine exponierte Verbindung
Die Risiken von öffentlichen WLANs, externen Verbindungen und unkontrollierten Umgebungen verstehen.
Ransomware
Ein Angriff, der sich ausbreitet
Entdecken, wie eine Kompromittierung einen Arbeitsplatz, Dateien und eine Organisation treffen kann, und warum jede Reaktion zählt.
Cybercrime
Hinter den Kulissen der Angreifer
Das Dark Web, gestohlene Daten und einige vernetzte Geräte erkunden, um das Ökosystem der Cyberkriminalität besser zu verstehen.
Eintauchen in die Risiken des Alltags
Die Session folgt dem Faden eines digitalen Tages und wechselt zwischen Erklärungen, Demonstrationen, Fragen ans Publikum und konkreten Empfehlungen. Wir passen die Themen an Ihre Bedürfnisse an und bauen sie entsprechend auf.
- Kapitel 1
Die Bedrohung verstehen
Wer angreift, warum, wie, und weshalb alle Organisationen betroffen sein können.
- Kapitel 2
Im Büro
Passwörter, Bildschirmsperre, Geräte, USB-Sticks und riskantes Verhalten.
- Kapitel 3
Im Posteingang
Phishing, Manipulation, Überprüfung von Anfragen und Datenschutz gemäss nDSG.
- Kapitel 4
Zu Hause
Homeoffice, geteilte Geräte, Heimnetzwerke und Trennung der Nutzungen.
- Kapitel 5
Unterwegs
Öffentliches WLAN, Mobilität, externe Verbindungen und Vorsichtsmassnahmen in unkontrollierten Umgebungen.
- Kapitel 6
Auf der Seite der Angreifer
Cybercrime, Dark Web, Beispiele aus der Praxis und abschliessende Empfehlungen zum Mitnehmen.
Ein Anlass, der zum Reagieren anregt
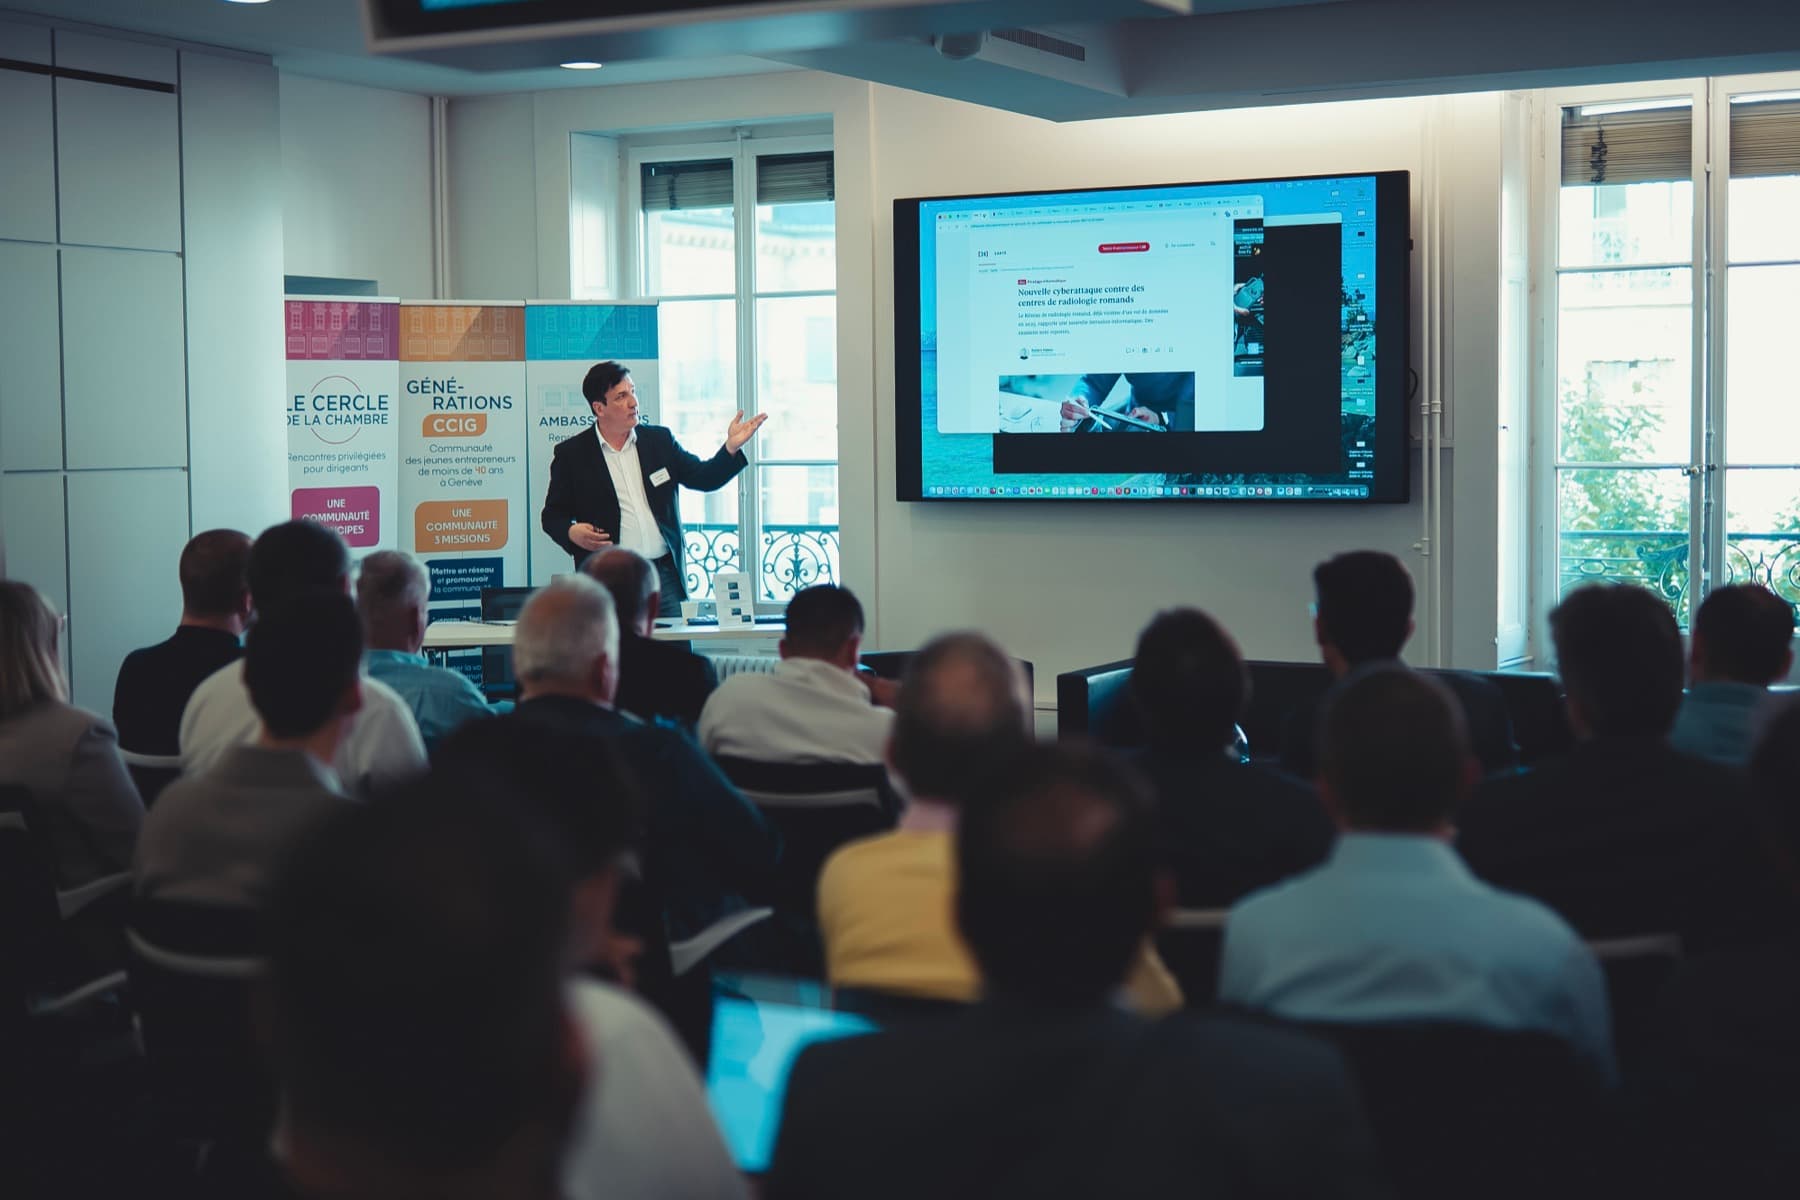
Das Publikum macht keine technischen Übungen. Es beobachtet, beantwortet Fragen, reagiert auf die Szenarien und tauscht sich mit den Consultants aus. Diese geführte Beteiligung hält die Aufmerksamkeit hoch und bleibt für alle Profile zugänglich.
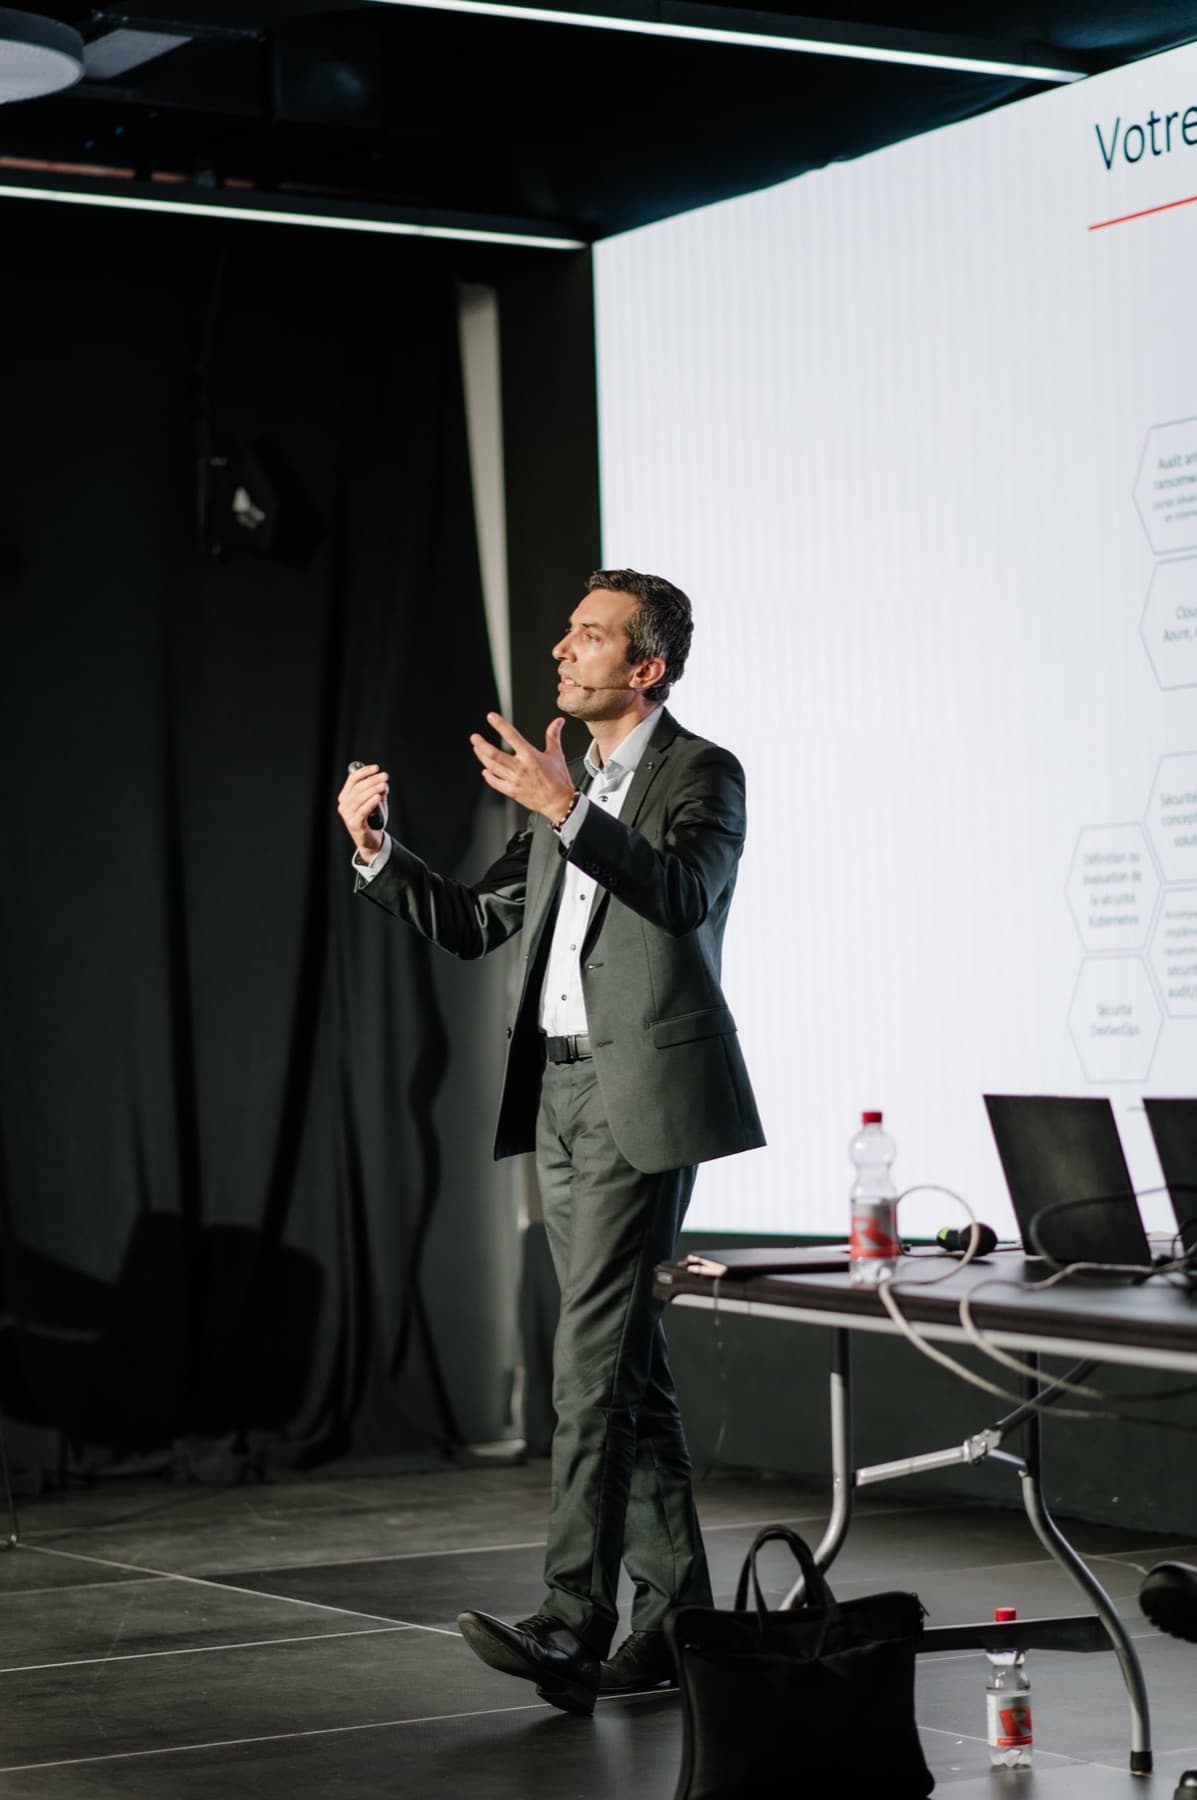
- Zwei Consultants von SecuLabs, die Demonstrationen und Austausch im Takt halten.
- Eine sorgfältige Inszenierung, konkrete Beispiele und eine dem Publikum angepasste Sprache.
- Fragen über die ganze Session verteilt, ohne die Teilnehmenden blosszustellen.
- Demonstrationen in einer kontrollierten Umgebung, Schritt für Schritt erklärt.
Die Reflexe, die nach der Session bleiben
Erkennen schwache Signale
Phishing, Betrug oder ungewöhnliches Verhalten früher erkennen.
Prüfen vor dem Handeln
Sich ein paar Sekunden nehmen, um eine Anfrage, einen Link oder eine scheinbare Dringlichkeit zu bestätigen.
Schützen zugänge und Daten
Die Handgriffe übernehmen, die Risiken im Büro, zu Hause und unterwegs senken.
Melden ohne zu warten
Einen Zweifel oder einen Vorfall über den richtigen Kanal melden, auch wenn kein Schaden sichtbar ist.
Reagieren mit Methode
Handlungen vermeiden, die den Vorfall verschlimmern, und die ersten nützlichen Anweisungen befolgen.
Ein Anlass, zugeschnitten auf Ihre Realität
Wir passen Beispiele, Szenarien, Anekdoten und Kernbotschaften an Ihre Branche, Ihre Tools und die Risiken an, denen Ihre Mitarbeitenden begegnen. Das 2-Stunden-Format ist eine Referenzbasis: Die Session kann je nach Ihren Zielen angepasst, erweitert oder neu gegliedert werden.
- 1
Vor der Session
Austausch über Ihren Kontext, das Profil des Publikums, bereits erlebte Vorfälle, die vorrangigen Botschaften und die passendsten Demonstrationen.
- 2
Während der Session
Vokabular, Beispiele, Szenarien und Detailtiefe auf Ihre Branche abgestimmt. Die Teilnehmenden werden mit Fragen und Fallbeispielen einbezogen.
- 3
Nach der Session
Übergabe der Unterlagen, eines Merkblatts mit den Best Practices und, je nach vereinbarten Modalitäten, einer Teilnahmebestätigung.
Die wichtigsten Antworten
- Brauchen die Teilnehmenden IT-Kenntnisse?
- Nein. Die Session ist so konzipiert, dass alle Profile sie verstehen. Technische Voraussetzungen sind keine nötig.
- Müssen die Teilnehmenden einen Computer mitbringen?
- Nein. Die Demonstrationen führen die Consultants durch. Das Publikum beobachtet, reagiert, beantwortet Fragen und tauscht sich aus, arbeitet aber nicht selbst an einem Gerät.
- Ist der Inhalt immer gleich?
- Nein. Der Ablauf ist vollständig anpassbar. Beispiele, Demonstrationen, Tiefe der Themen und Rhythmus werden auf Ihre Branche, Ihr Publikum und Ihre Prioritäten abgestimmt.
- Lassen sich mehrere Sessions organisieren?
- Ja. Es lassen sich mehrere Sessions planen, um mehr Mitarbeitende zu sensibilisieren und dabei ein hohes Mass an Interaktion zu bewahren.
Machen Sie Cybersicherheit zu einem Erlebnis, an das sich Ihre Teams erinnern
Sprechen wir über Ihr Publikum, Ihren Kontext und die Risiken, die Sie greifbar machen möchten. Wir gestalten eine zugängliche, interaktive und auf Ihre Organisation zugeschnittene Session.