La cybersécurité prend vie devant vos collaborateurs
Phishing, mots de passe, Wi-Fi public ou logiciels malveillants : une intervention interactive et accessible à tous pour apprendre à reconnaître les menaces, éviter les erreurs courantes et réagir efficacement face aux situations à risque.
- Format de référence, questions incluses
- 2 heures
- Scénarios et messages adaptés
- 100 % personnalisable
- Aucun prérequis technique
- Tous les profils
- Recommandé pour une interaction optimale
- ≈ 20 participants
La cybersécurité se retient mieux lorsqu'on la voit arriver.
Une tentative de phishing paraît souvent évidente après coup. Un mot de passe semble suffisamment robuste jusqu'à ce qu'on le voie tomber. Un réseau Wi-Fi public paraît anodin jusqu'à ce que les données commencent à circuler sous les yeux du public.
Nos sensibilisations rendent les menaces visibles. Chaque scénario est présenté du point de vue de l'attaquant puis de celui de la victime afin de comprendre comment l'incident se produit, quelles peuvent être ses conséquences et surtout comment l'éviter.
- 1 · Voir
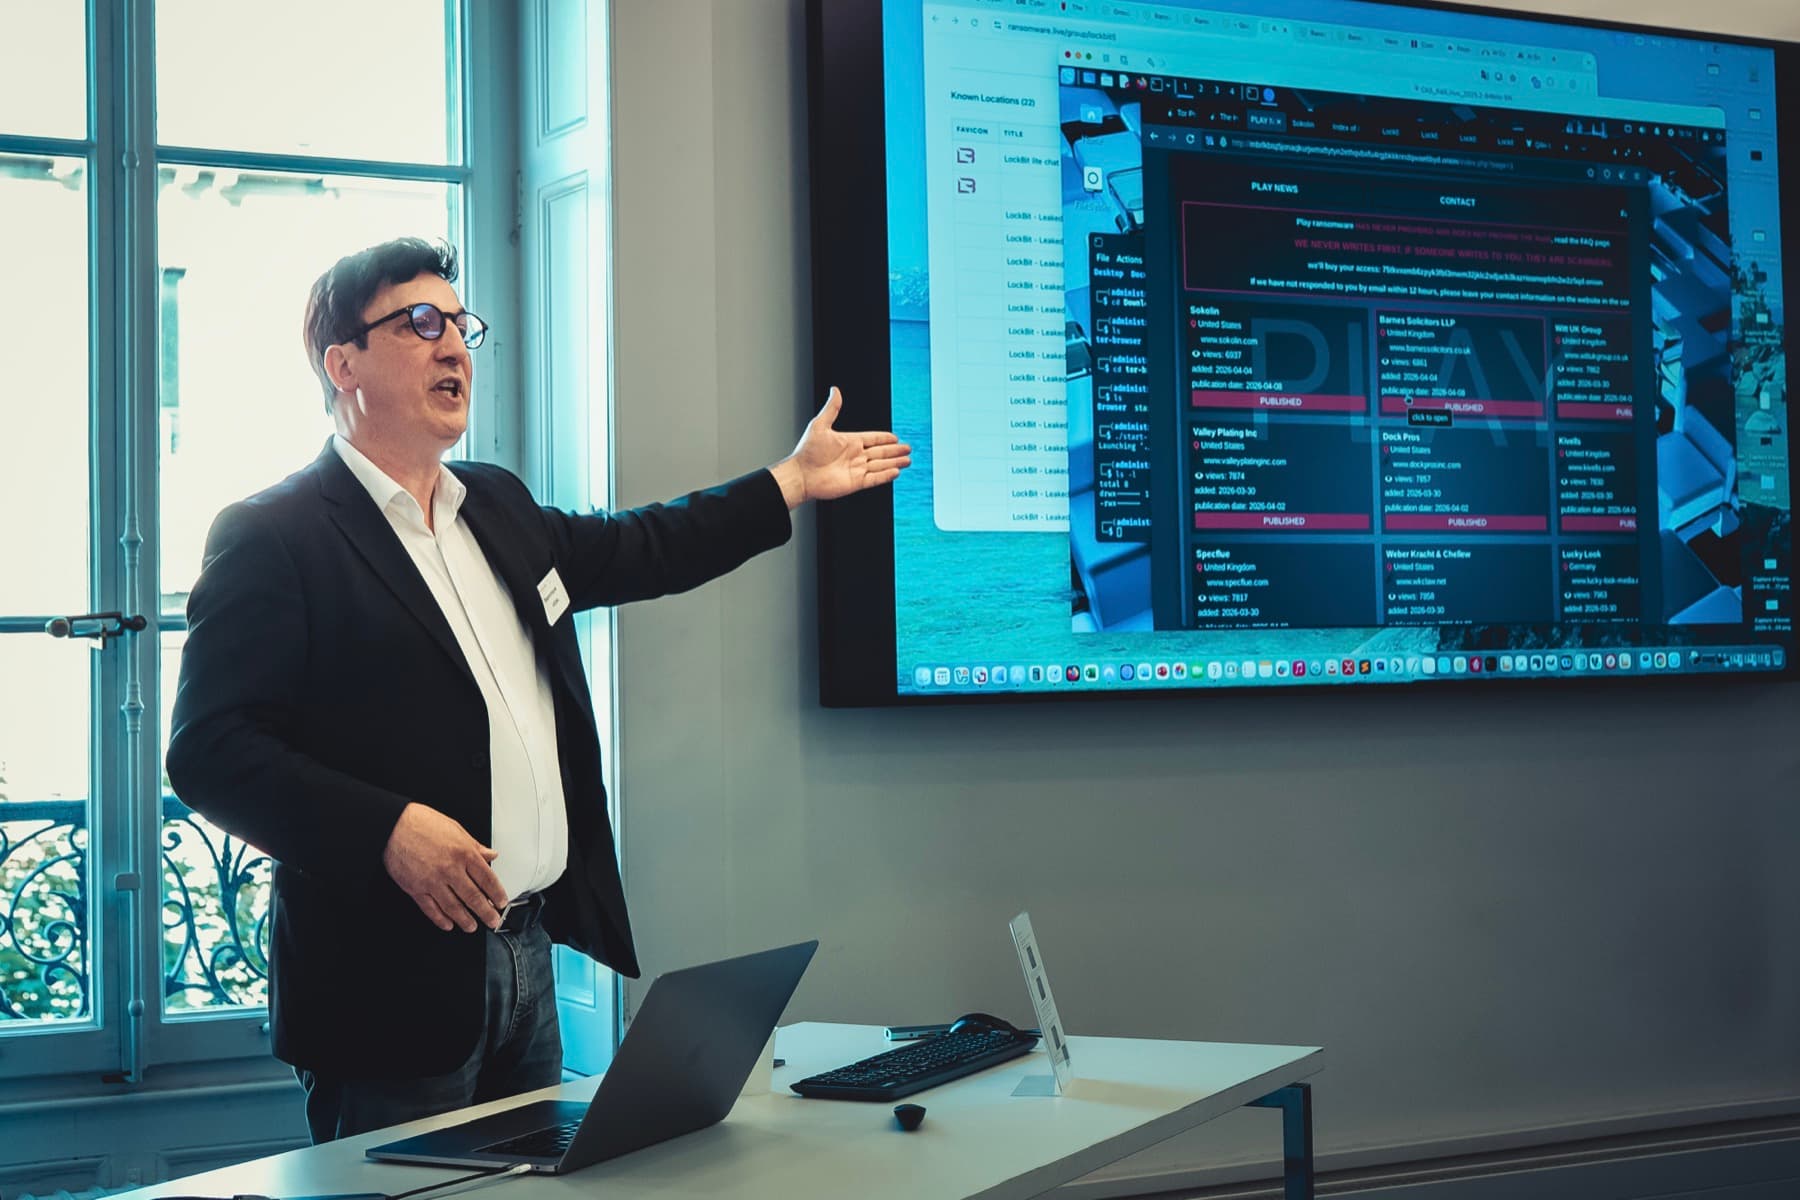
- L'attaque prend vieUne démonstration réalisée en direct rend le risque immédiat, concret et compréhensible sans jargon technique.
- 2 · Comprendre
- Le mécanisme devient clairLes intervenants expliquent ce que voit l'attaquant, ce que subit la victime et pourquoi l'attaque peut fonctionner.
- 3 · Réagir
- Le bon réflexe s'installeChaque démonstration se conclut par des gestes simples et immédiatement applicables au travail comme dans la vie privée.
Ce que vos collaborateurs peuvent voir réellement
Les démonstrations transforment des risques souvent abstraits en situations concrètes. Elles sont expliquées côté attaquant et côté victime, sans demander au public de manipuler des outils.
Identité
Un mot de passe attaqué
Comprendre pourquoi la longueur, l'unicité et l'authentification multifacteur changent radicalement la résistance d'un compte.
Phishing
Un message trompeur décortiqué
Observer comment une demande crédible est préparée et apprendre à repérer les signaux faibles avant de cliquer ou de répondre.
Poste de travail
Un ordinateur compromis
Visualiser les effets d'un fichier malveillant, d'un keylogger ou d'un périphérique non maîtrisé sur les données et les accès.
Mobilité
Une connexion exposée
Comprendre les risques liés aux réseaux Wi-Fi publics, aux connexions externes et aux environnements non maîtrisés.
Ransomware
Une attaque qui se propage
Découvrir comment une compromission peut affecter un poste, des fichiers et une organisation, et pourquoi chaque réaction compte.
Cybercrime
Dans les coulisses des attaquants
Explorer le Dark Web, les données volées et certains objets connectés pour mieux comprendre l'écosystème du cybercrime.
Une immersion dans les risques du quotidien
La session suit le fil d'une journée numérique et alterne explications, démonstrations, questions au public et recommandations concrètes. Nous adaptons et construisons les thématiques selon vos besoins.
- Chapitre 1
Comprendre la menace
Qui attaque, pourquoi, comment et pourquoi toutes les organisations peuvent être concernées.
- Chapitre 2
Au bureau
Mots de passe, verrouillage de session, appareils, clés USB et comportements à risque.
- Chapitre 3
Dans la boîte de réception
Phishing, manipulation, vérification des demandes et protection des données selon la nLPD.
- Chapitre 4
À la maison
Télétravail, équipements partagés, réseaux domestiques et séparation des usages.
- Chapitre 5
En déplacement
Wi-Fi public, mobilité, connexions externes et précautions dans les environnements non maîtrisés.
- Chapitre 6
Du côté des attaquants
Cybercrime, Dark Web, exemples terrain et recommandations finales à retenir.
Une intervention conçue pour faire réagir
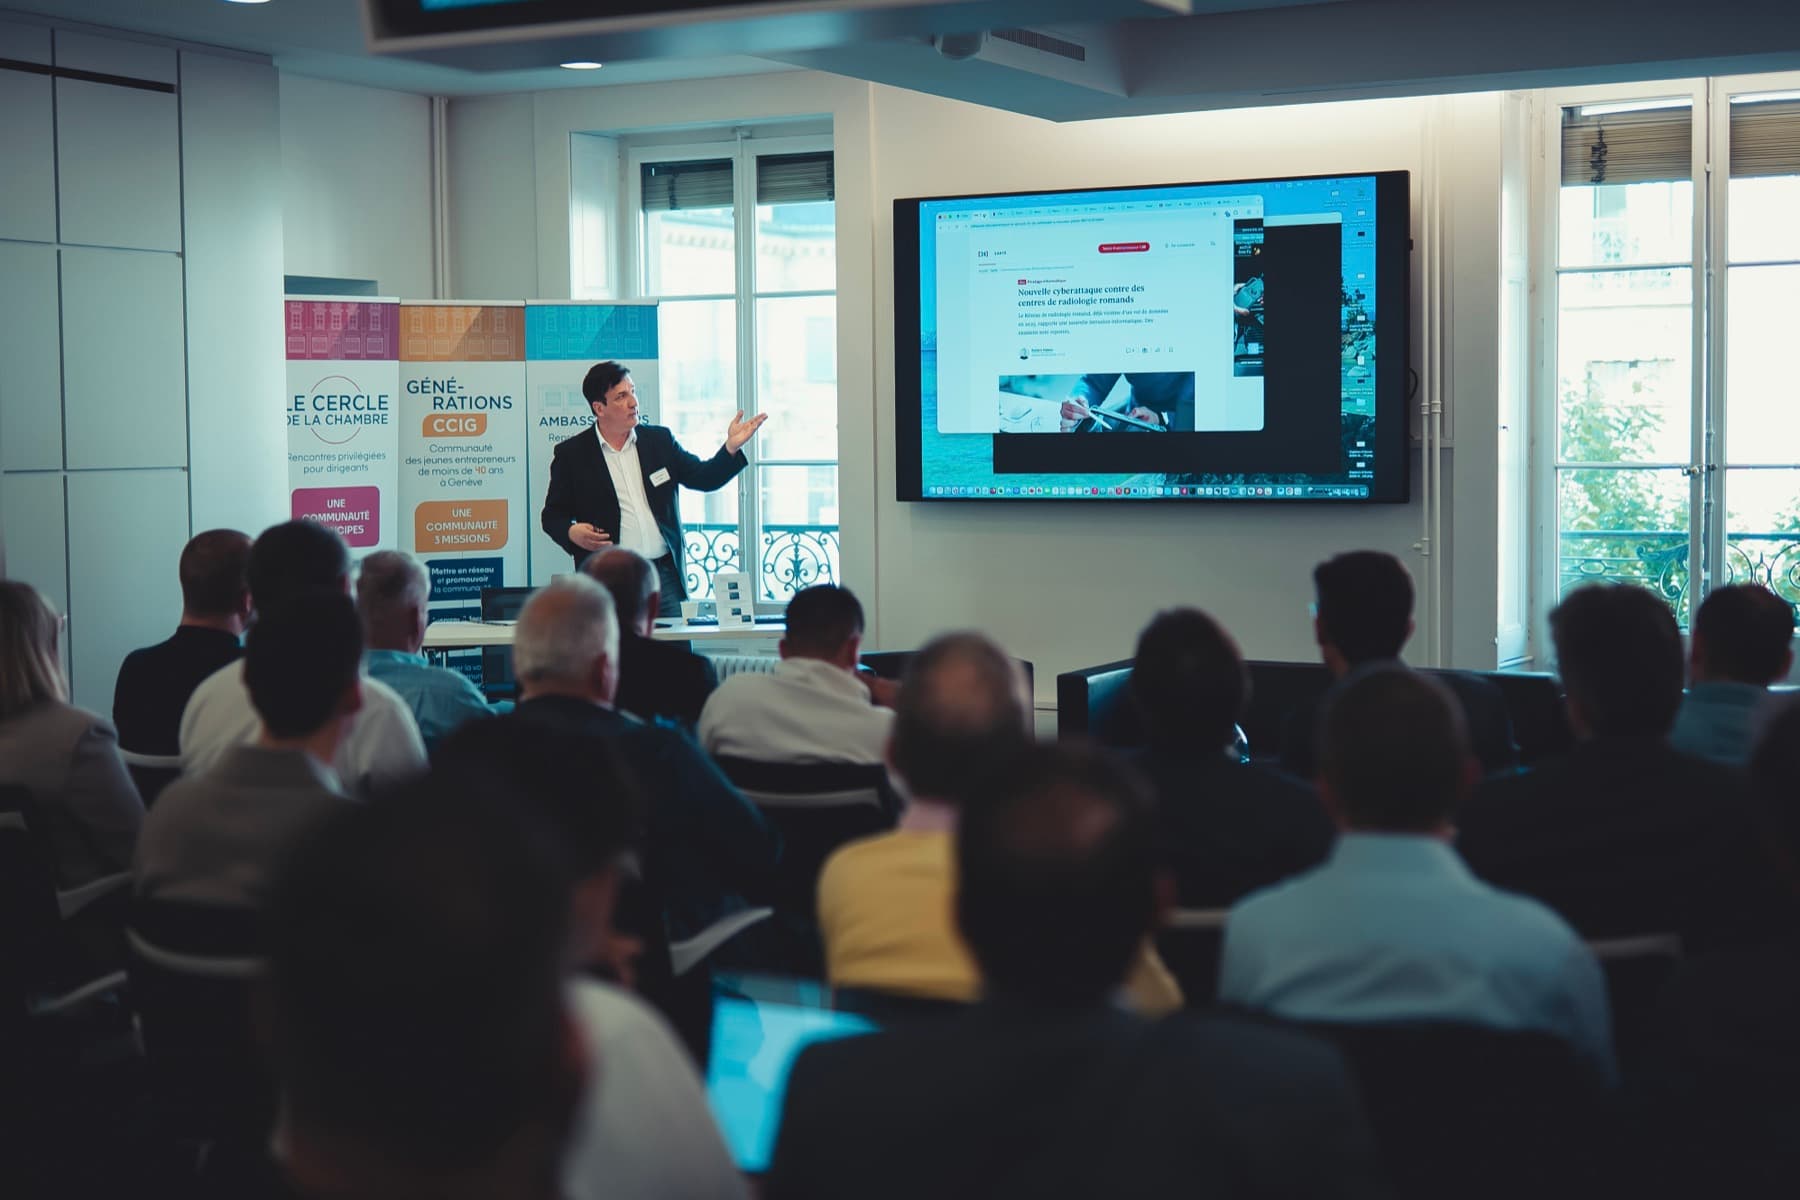
Le public ne réalise pas d'exercice technique. Il observe, répond aux questions, réagit aux scénarios et échange avec les consultants. Cette participation guidée maintient l'attention tout en restant accessible à tous les profils.
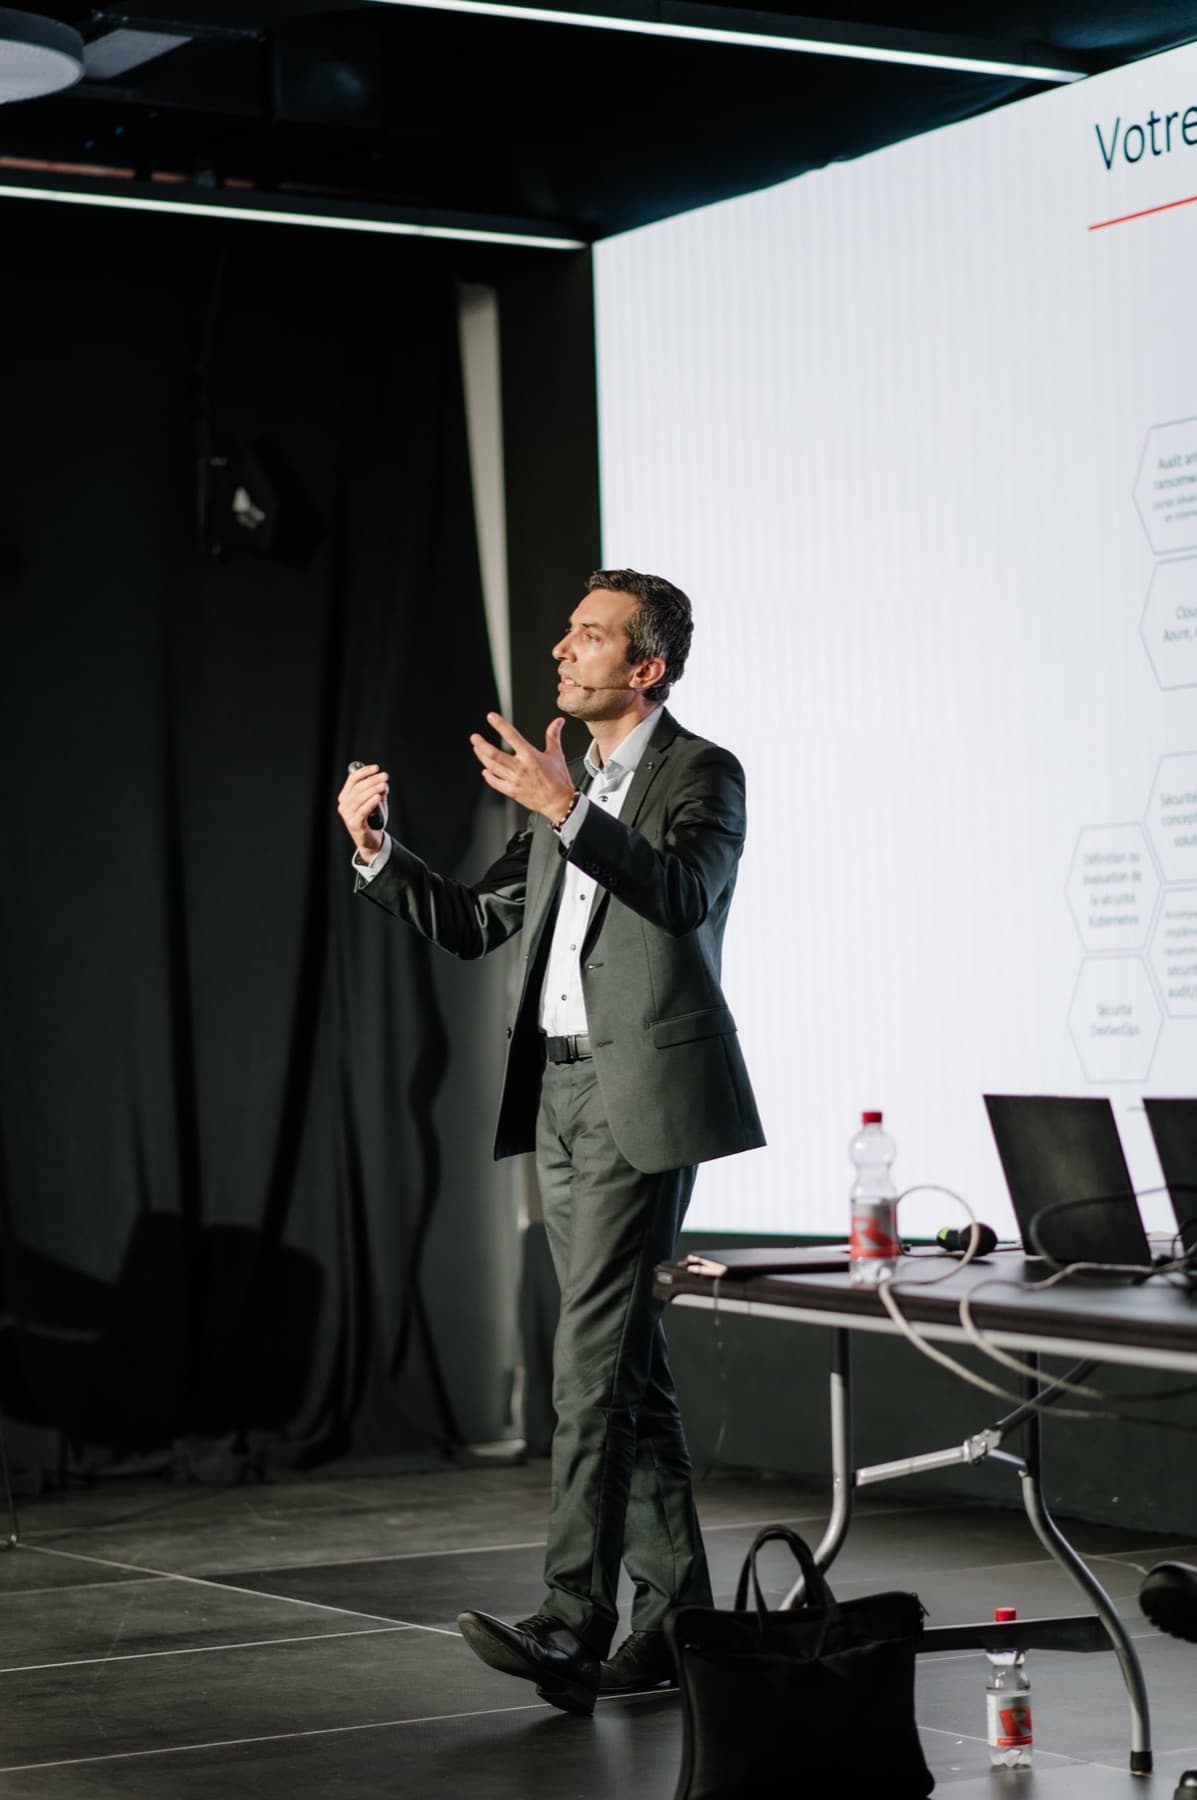
- Deux consultants SecuLabs pour rythmer les démonstrations et les échanges.
- Une mise en scène soignée, des exemples concrets et un langage adapté au public.
- Des questions intégrées tout au long de la session, sans mise en difficulté des participants.
- Des démonstrations réalisées en environnement contrôlé et expliquées pas à pas.
Les réflexes qui restent après la session
Repérer les signaux faibles
Identifier plus tôt un phishing, une arnaque ou un comportement inhabituel.
Vérifier avant d'agir
Prendre quelques secondes pour confirmer une demande, un lien ou une urgence apparente.
Protéger accès et données
Adopter les gestes qui réduisent les risques au bureau, à domicile et en mobilité.
Signaler sans attendre
Remonter un doute ou un incident par le bon canal, même lorsqu'aucun dommage n'est visible.
Réagir avec méthode
Éviter les actions qui aggravent l'incident et appliquer les premières consignes utiles.
Une intervention adaptée à votre réalité
Nous adaptons les exemples, les scénarios, les anecdotes et les messages clés à votre secteur, à vos outils et aux risques rencontrés par vos collaborateurs. Le format de 2 heures constitue une base de référence : la séance peut être ajustée, enrichie ou réorganisée en fonction de vos objectifs.
- 1
Avant la session
Échange sur votre contexte, le profil du public, les incidents déjà rencontrés, les messages prioritaires et les démonstrations les plus pertinentes.
- 2
Pendant la session
Vocabulaire, exemples, scénarios et niveau de détail adaptés à votre secteur. Les participants sont sollicités par des questions et des mises en situation.
- 3
Après la session
Remise du support, d'une fiche récapitulative des bonnes pratiques et, selon les modalités retenues, d'un certificat de participation.
Les réponses essentielles
- Les participants doivent-ils avoir des connaissances informatiques ?
- Non. La session est conçue pour être comprise par tous les profils. Aucun prérequis technique n'est nécessaire.
- Les participants doivent-ils apporter un ordinateur ?
- Non. Les démonstrations sont réalisées par les consultants. Le public observe, réagit, répond à des questions et échange, mais ne pratique pas sur un poste.
- Le contenu est-il toujours le même ?
- Non. La trame est entièrement personnalisable. Les exemples, les démonstrations, la profondeur des sujets et le rythme sont adaptés à votre secteur, à votre public et à vos priorités.
- Peut-on organiser plusieurs sessions ?
- Oui. Plusieurs sessions peuvent être planifiées afin de sensibiliser un plus grand nombre de collaborateurs tout en préservant un niveau d'interaction élevé.
Faites de la cybersécurité une expérience dont vos équipes se souviendront
Échangeons sur votre public, votre contexte et les risques que vous souhaitez rendre concrets. Nous construirons une session accessible, interactive et adaptée à votre organisation.