Rempart Detect. Vos logs, lus jour et nuit.
Detect est le premier module du service Rempart. Il apporte la visibilité sur ce qu'il se passe dans votre environnement, tout en détectant les activités malveillantes 24h/24 et 7j/7.
Quatre canaux vers le Security Data Lake
Chaque source rejoint Rempart par le canal qui lui convient : un agent sur les postes et serveurs, Syslog pour les équipements du réseau, les API des fournisseurs pour le cloud et pour votre tenant Microsoft 365.
Postes & serveurs
AgentUn agent est déployé sur vos endpoints Windows, Linux et macOS, automatiquement configuré pour collecter les logs systèmes et applicatifs.
Autres équipements
SyslogLe protocole agnostique Syslog ingère et normalise les flux des équipements réseau (VPN, routeurs, firewalls), imprimantes, devices IoT et tout équipement compatible.
Services Cloud
APILes environnements Cloud sont ingérés via les APIs sécurisées des fournisseurs : EDR en place, systèmes de GED, etc.
Microsoft 365 & Entra ID
API MicrosoftMessagerie, identités, applications et administration de votre tenant, lues par les APIs Microsoft.
Security Data Lake
Moteur de détection
Un agent natif pour chaque OS
Pas de couche d'abstraction multi-plateforme : chaque système d'exploitation dispose de son propre agent, taillé pour les évènements et les API de télémétrie qui lui sont propres.
L'empreinte reste légère et la collecte exhaustive là où elle compte : processus, fichiers, réseau, et journaux de sécurité.
Les agents vous sont livrés prêts à déployer avec vos outils de gestion de parc habituels, sans configuration manuelle.
Toutes architecturesx86_64aarch64arm64armhfi386powerpcintel64
Vos équipements, sans agent
La collecte hors endpoints suit un principe simple : vos sources poussent leurs flux vers Rempart en sortie, jamais l'inverse. Aucune règle entrante à ouvrir vers votre infrastructure.
Le protocole Syslog est universel
Tout équipement réseau, périphérique ou objet connecté qui le parle peut alimenter Rempart Detect. Il suffit de configurer l'envoi des flux vers l'adresse IP de votre appliance Rempart. La collecte, la normalisation et la corrélation se font côté plateforme.
Votre réseau
VPN · Routeurs · Firewalls
Équipements réseau et intra-LAN : VPN, routeurs, switches, pare-feux périmétriques et internes.
Imprimantes & MFP
Imprimantes réseau et multifonctions supportant le protocole Syslog, souvent oubliées des plans de surveillance.
Devices IoT & industriels
Contrôleurs, capteurs et autres équipements connectés exposant un flux Syslog, y compris sur des segments OT.
Tout équipement compatible
Tout autre équipement ou service supportant ce protocole peut être ingéré et normalisé sans développement spécifique.
Syslog, en sortie
Aucune règle entrante
Syslog, en sortie
Aucune règle entrante
Les services cloud, Microsoft 365 en tête, se raccordent par leurs APIs officielles, sans appliance. Ce que Rempart lit dans Microsoft 365
Détection
Sur tout ce qui se passe dans votre environnement : postes, serveurs, réseau et cloud.
Une base de vulnérabilités qui grandit chaque année
Votre parc est confronté en continu à l'ensemble des vulnérabilités publiées, toutes distributions et écosystèmes confondus. Le portail n'en retient que celles qui touchent vos hôtes.
- 400 000+
- CVE référencées
- 180 000+
- Produits couverts
- 16 millions+
- Paquets affectés
CVE par source · répartition indicative
CVE par année · publications mondiales
Mesurer le durcissement de chaque poste
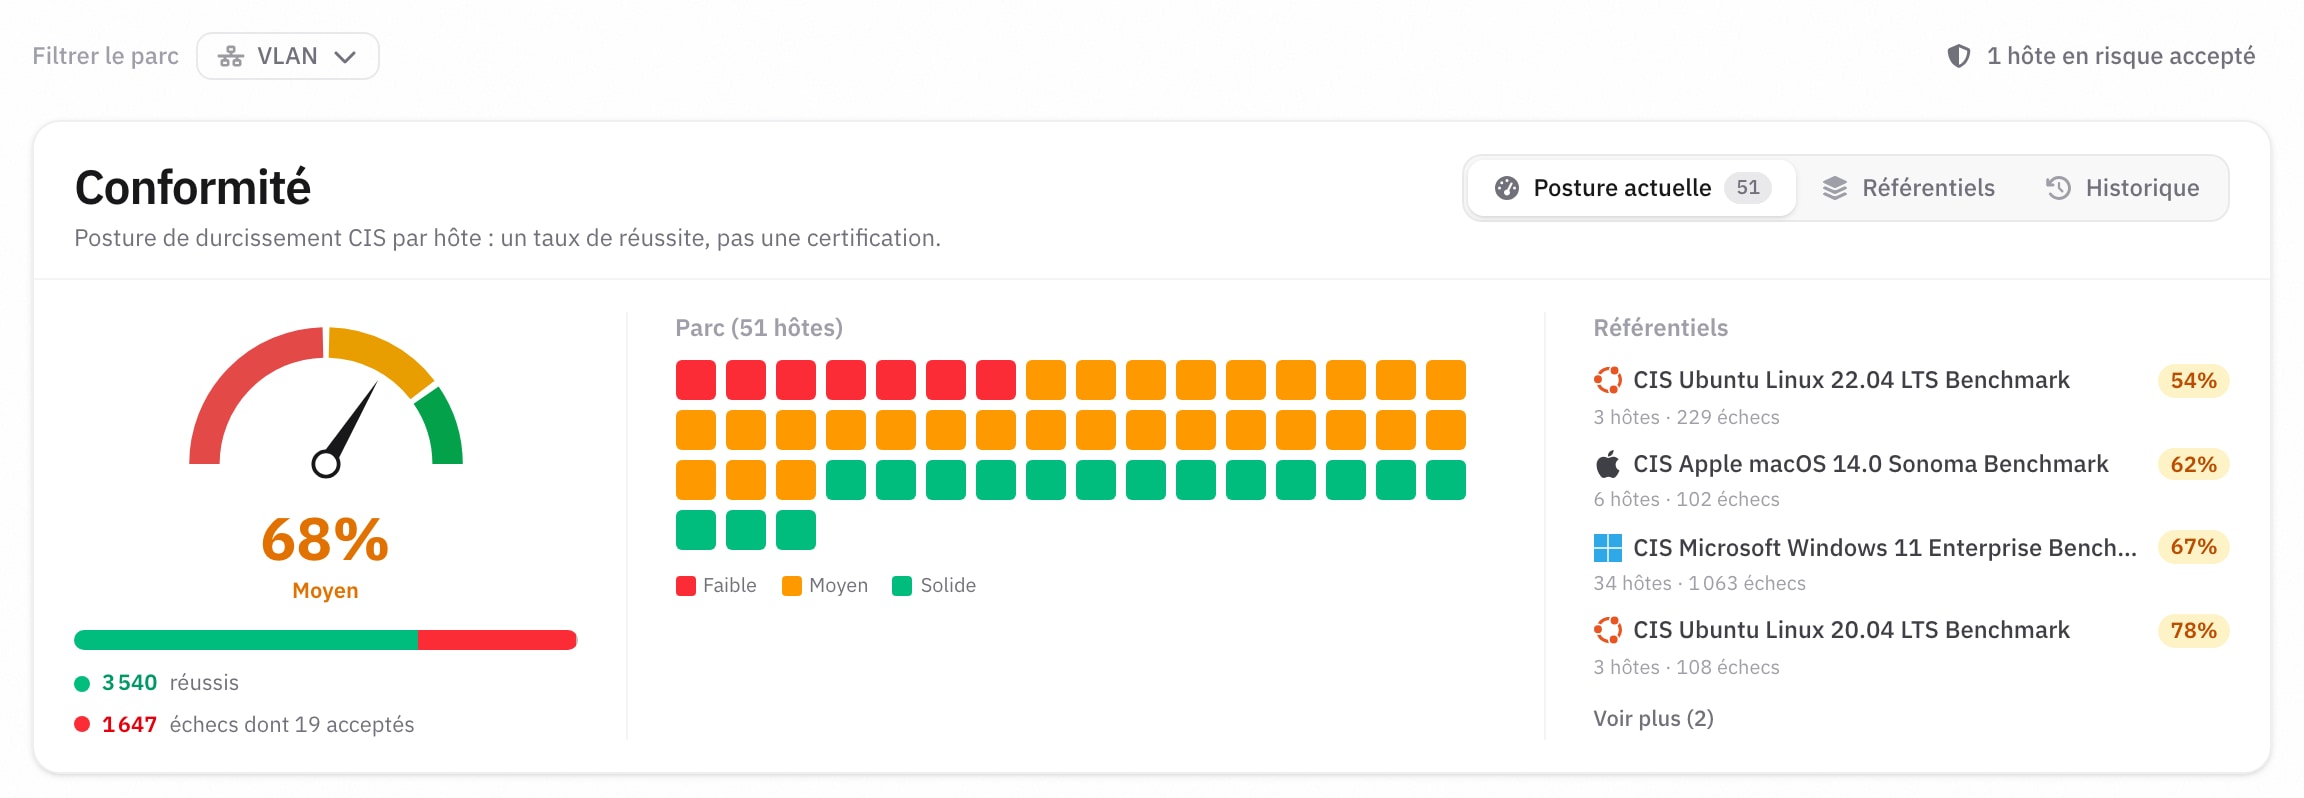
Le même agent confronte chaque hôte au benchmark CIS de son système, Windows, macOS ou Linux, et en tire un taux de réussite. Vous voyez la posture du parc entier, chaque référentiel appliqué et, poste par poste, les contrôles en échec.
Un écart assumé se déclare comme risque accepté depuis le portail : il reste tracé, mais sort du décompte, pour que le score mesure ce qui reste à corriger.
De la détection à la réponse
L'agent déployé pour la collecte peut aussi exécuter des actions de réponse sur l'hôte : bloquer une adresse, isoler un poste du réseau ou désactiver un compte. Aucun composant supplémentaire n'est requis, et ces actions s'exécutent aux côtés de votre antivirus ou EDR plutôt que de s'y substituer.
- 1
Automatique
Déclenchée par une règle
Certaines règles de détection déclenchent une action immédiate, selon la politique définie avec vous.
Déclencheur
Brute-force SSH, 47 échecs depuis une même source
Action
Blocage de la source
Résultat
Source bloquée · réversible · journalisé
- 2
À la demande
Déclenchée par un analyste
Depuis le portail, les analystes lancent une action ciblée sur un hôte précis.
Déclencheur
Processus suspect détecté sur un poste de travail
Action
Isolement réseau de l'hôte
Résultat
Hôte isolé · investigation en cours
- 3
Cellule CSIRT
Premier tier inclus dans Rempart Detect
À la souscription du module Rempart Detect, un premier package de réponse à incident est inclus : il couvre l'analyse et la réponse aux évènements P1 et P2.
Déclencheur
Incident P1 ou P2 confirmé par un analyste
Action
Analyse et réponse par les experts SecuLabs
Résultat
Remédiation et retour à la normale
L'IA au service du SOC
Notre équipe de Data Scientists place l'intelligence artificielle au cœur du dispositif, avec trois objectifs concrets appliqués à chaque alerte avant qu'elle n'atteigne un analyste.
Une politique de backup à 23h ?L'IA le saura.
Votre batch de KB Windows le 15 du mois ?L'IA le saura aussi.
- 1
Classification
Les alertes sont qualifiées et hiérarchisées par criticité afin de concentrer les efforts sur les incidents réellement critiques.
- 2
Réduction des faux positifs
Le bruit est écarté avant qu'il ne vous atteigne : seules les alertes qui comptent vous parviennent.
- 3
Plein contexte de votre SI
L'IA tient compte de votre environnement et de ses habitudes, pour distinguer l'inhabituel de la routine.
Détection alignée sur MITRE ATT&CK
MITRE ATT&CK est le référentiel mondial qui catalogue les tactiques et techniques réellement employées par les attaquants. Toute la détection Rempart s'y aligne.
Fondée sur les comportements d'attaquants
La détection cible les techniques d'attaque réelles, pas seulement des signatures connues.
Chaque alerte est contextualisée
Toute alerte est rattachée à une tactique et une technique : vos équipes savent aussitôt où l'attaquant se situe.
Une couverture mesurable et auditable
La couverture est cartographiée tactique par tactique, avec un constat vérifiable plutôt qu'une promesse marketing.
Poursuivre
Intéressé par ce service ?
Discutons de vos besoins spécifiques et construisons ensemble une solution adaptée à votre contexte.